Planes de directivas de Acceso condicional en Microsoft Entra: menos políticas y exclusiones definidas una sola vez
Aitor García · 8 min de lectura
También en inglés
Qué son los policy plans de Acceso condicional (preview), cómo se evalúan, en qué se diferencian de las políticas tradicionales y cómo crear o migrar uno sin romper nada.
Resumen para direcciónSi solo vas a leer esto.
El riesgo. Cada política repite sus propias exclusiones, y una cuenta de emergencia que falta en una sola de ellas basta para un bloqueo no deseado.
El impacto. Los planes definen la segmentación y las exclusiones comunes una vez, y cualquier cambio en ellas llega a todas las reglas del plan.
La decisión. Probar los planes en preview con un grupo pequeño de políticas relacionadas, siempre en modo de solo informe antes de activarlas.
Licencias. Microsoft Entra ID P1 o Microsoft 365 Business Premium; P2 para condiciones de riesgo; Microsoft Agent 365 para políticas de agentes
Roles necesarios. Administrador de acceso condicional
Para quien lo despliega ↓
En esta página
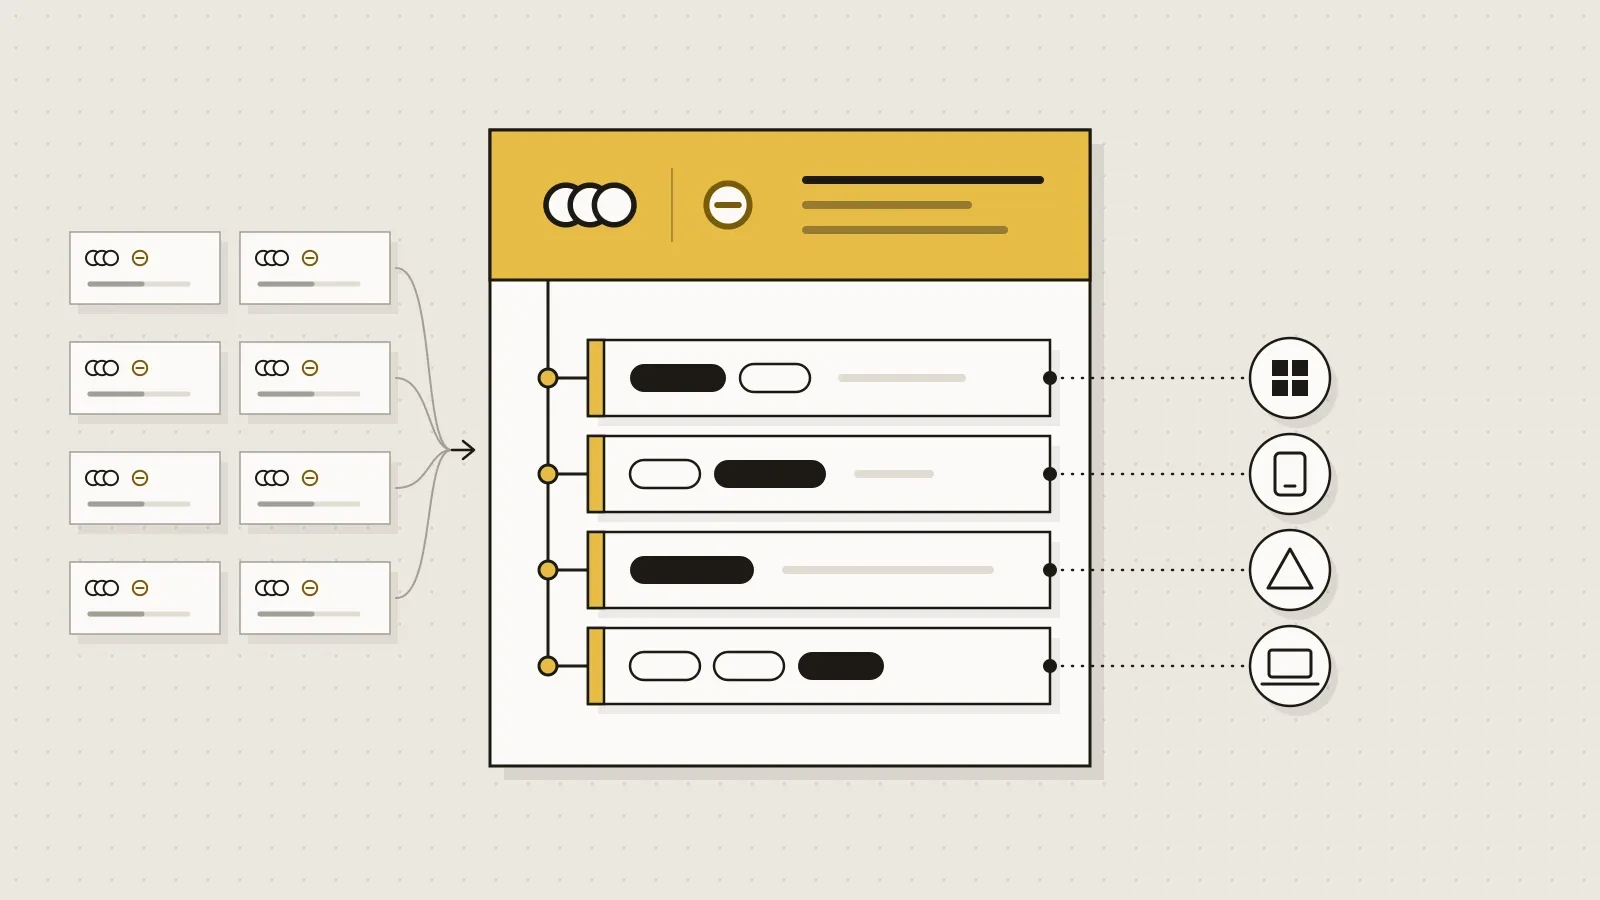
Quien lleva años administrando Acceso condicional conoce la escena. Un inquilino que empezó con cinco políticas y hoy tiene decenas. Una para Windows, otra para macOS, otra para iOS y otra para Android, todas con los mismos usuarios incluidos y las mismas cuentas de emergencia excluidas. El día que cambia el grupo de cuentas de emergencia, alguien tiene que abrir cada política y acordarse de todas.
Microsoft ha publicado en preview los planes de directivas (Conditional Access policy plans) para atacar justo ese problema. En este artículo explico qué son, cómo los evalúa el motor y qué conviene hacer antes de usarlos en producción.
El problema: proliferación de políticas y exclusiones duplicadas
La propia documentación de Microsoft describe dos síntomas que veo en casi todas las revisiones de Acceso condicional que hago:
- Proliferación de políticas. Cuando cada plataforma necesita una configuración distinta, se acaba con una política por plataforma, y todas repiten la misma segmentación de usuarios y las mismas exclusiones. Cualquier cambio en esa parte común hay que hacerlo en cada política.
- Exclusiones duplicadas. Las cuentas de emergencia, las cuentas de servicio de confianza y las estaciones de trabajo privilegiadas aparecen en las listas de exclusión de muchas políticas. Microsoft lo dice sin rodeos: las exclusiones olvidadas son una causa habitual de bloqueos no deseados.
El modelo tradicional no tiene herencia. Cada política es una isla, y la coherencia entre islas depende de la disciplina del equipo.
Qué es un plan: condiciones compartidas y reglas
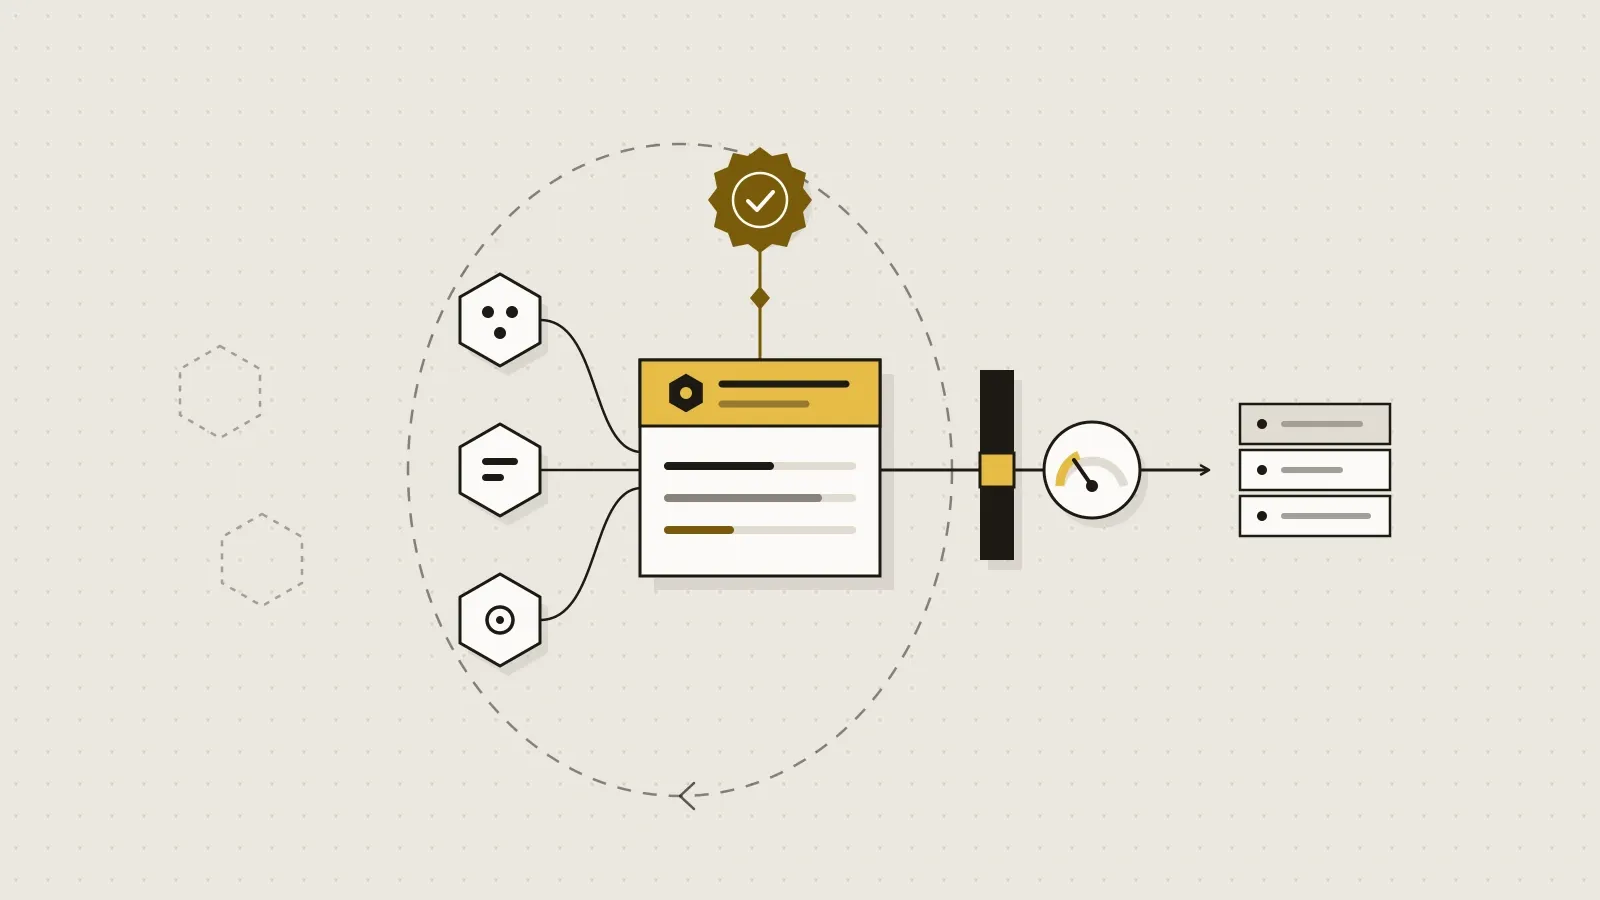
Un plan agrupa reglas relacionadas bajo asignaciones y condiciones comunes. Tiene tres partes:
- Detalles del plan. Nombre, descripción, etiquetas opcionales y propietarios (personas o grupos). Los propietarios sirven para dejar constancia de quién responde del plan; no conceden permisos de edición y no afectan a la aplicación en tiempo de ejecución.
- Condiciones compartidas. Segmentación opcional de inclusión y exclusión que se aplica a todo el plan: identidades, recursos (aplicaciones), acciones de usuario, contexto de autenticación, niveles de riesgo, plataformas de dispositivo, ubicaciones de red y tipos de aplicación cliente.
- Reglas. Cada regla es un escenario de aplicación concreto. Añade sus propias asignaciones y condiciones, y sus controles de concesión y de sesión. Todo plan necesita al menos una regla.
Las reglas de combinación son lo que hay que entender bien antes de diseñar un plan:
- La segmentación del plan se hereda. Si el plan se dirige al grupo A, todas las reglas heredan ese ámbito. Una regla no puede estrecharlo, aunque sí puede añadir exclusiones propias.
- Las exclusiones se acumulan. Si el plan excluye los grupos A y B y una regla excluye el C, la exclusión efectiva es A, B y C. Una regla nunca puede quitar una exclusión del plan.
- El tipo de identidad debe ser coherente. Las condiciones compartidas no pueden mezclar usuarios con agentes o identidades de carga de trabajo. Si un plan tiene que cubrir varios tipos, la asignación de identidades se deja en las reglas.
- All users y All resources solo se pueden seleccionar en las reglas, no en las condiciones compartidas.
Cómo se evalúa
En el inicio de sesión, el motor combina las condiciones de cada regla con las condiciones compartidas del plan para obtener la segmentación completa de esa regla. Después evalúa cada regla como una decisión independiente, igual que una política suelta. Cada regla aparece por separado en los registros de inicio de sesión.
Los planes conviven con las políticas existentes sin sustituirlas. El motor evalúa a la vez las políticas y las reglas de los planes, y para conceder el acceso hay que cumplir todas las que apliquen. No hay precedencia entre unas y otras: se acumulan. Esto tiene una consecuencia práctica que retomo en la migración.
Políticas tradicionales frente a planes
| Aspecto | Política tradicional | Plan y reglas |
|---|---|---|
| Segmentación | Se define en cada política y se duplica entre políticas | Se define una vez en el plan y la heredan todas las reglas, o se define por regla |
| Exclusiones comunes | Hay que repetirlas en cada política | Se definen en el plan y ninguna regla puede quitarlas |
| Gestión de cambios | Cada política se actualiza por separado | Un cambio en las condiciones compartidas llega a todas las reglas |
| Plantillas | Una plantilla por política | Varias plantillas combinadas en un plan, o una por plan |
| Registro de inicio de sesión | Una entrada por política | Una entrada por regla |
Casos de uso
Learn propone tres escenarios donde el plan aporta más:
- Plataformas. Un plan con los usuarios y las exclusiones comunes, y una regla por plataforma (Windows, macOS, iOS, Android) con los controles que necesita cada una.
- Global Secure Access. Microsoft indica que las organizaciones que despliegan Global Secure Access suelen necesitar cientos de reglas por ámbito de red sobre la misma población y las mismas aplicaciones. Con un plan, la parte común se define una vez y cada regla solo describe su ámbito de red.
- Agentes. Las identidades de agente pueden actuar con sus propios permisos o en nombre de un usuario. Un plan puede definir una condición común, como riesgo alto del agente, y separar en reglas los usuarios de agente y los agentes autónomos. Como el plan no puede mezclar tipos de identidad, la asignación de identidades va en cada regla.
Para el caso de agentes hay que tener en cuenta su licencia: Acceso condicional para agentes requiere Microsoft 365 E7 o Microsoft Agent 365 junto con al menos Microsoft Entra ID P1 o Microsoft 365 E3. Las políticas basadas en riesgo del agente piden además Entra ID P2 o Microsoft 365 E5.
Cómo crear un plan desde una plantilla
Las plantillas crean el plan, las condiciones compartidas y una o varias reglas en un solo flujo, incluidas plantillas para proteger la actividad de agentes. Necesitas el rol Administrador de acceso condicional.
- Inicia sesión en el Centro de administración de Microsoft Entra como al menos Administrador de acceso condicional.
- Ve a Entra ID > Conditional Access > Policy plans (Preview).
- Selecciona Create policy from template.
- Elige Use template en una o varias plantillas y pulsa Create plan.
- En Create plan from templates, ajusta el nombre, revisa la segmentación precargada en Shared conditions y pulsa Create policy plan. Todas las reglas generadas nacen en estado Off.
- Abre el plan con Edit plan y en Add Users > Exclude añade las cuentas de emergencia y las cuentas de servicio que deben quedar fuera de todas las reglas.
- Revisa cada regla de la lista Rules: nombre, condiciones y controles de concesión.
- Cambia el State de cada regla de Off a Report-only y valida el efecto en los registros de inicio de sesión antes de pasarla a On.
Si ninguna plantilla encaja, el plan se crea desde cero con Create policy en la misma sección. La recomendación de Microsoft coincide con la mía: en las condiciones compartidas solo va lo que aplica a todas las reglas, y todo lo que varía por escenario va en cada regla.
Cómo migrar políticas existentes
La migración tiene asistente propio y no modifica las políticas originales. Se lanza desde Entra ID > Conditional Access > Policies, en el banner Migrate to Conditional Access Policy plans (Preview) > Get started. Seleccionas las políticas, pulsas Merge policies into a plan y la herramienta propone el plan: lo que las políticas tienen en común pasa a condiciones compartidas y cada política se convierte en una regla con lo que le es propio. Las reglas generadas también nacen en Off.
Learn sugiere agrupar por recurso protegido, por perfil de usuario o por condición común, y migrar de forma incremental. Mi consejo es empezar por el grupo de políticas más pequeño y mejor entendido que tengas, como las de plataformas.
Después de la migración, cada escenario nuevo con el mismo objetivo de seguridad debería entrar como regla en el plan, no como otra política suelta.
Limitaciones de la preview y recomendaciones
Los planes están en preview, bajo los términos complementarios de Azure para versiones preliminares, y pueden no tener todas las capacidades de una función disponible con carácter general. La limitación concreta que documenta Microsoft es esta: durante la preview, los planes que se dirigen a usuarios y usan la ubicación como condición emiten tokens de acceso de una hora sin la comprobación instantánea de IP. Si tus políticas de ubicación dependen de la evaluación continua de acceso (CAE) para cortar sesiones al cambiar de red, mantén esas políticas fuera de los planes hasta que la limitación desaparezca.
Mis recomendaciones como consultor:
- Cuentas de emergencia y de servicio en las condiciones compartidas. Es la mejora más clara frente al modelo tradicional. Excluirlas en cada regla anula la ventaja.
- Solo informe siempre. Las reglas nacen en Off; pásalas a Report-only y revisa el impacto antes de activarlas.
- Un objetivo por plan. Un plan de «dispositivos conformes» y otro de «actividad de agentes» se entienden mejor que un plan que lo agrupa todo.
- Propietarios reales. El campo de propietario no da permisos, pero dice a quién preguntar antes de tocar el plan.
- Licencias. Planes y políticas comparten requisitos: Entra ID P1 (o Microsoft 365 Business Premium), P2 para riesgo de inicio de sesión y de usuario, y las licencias de agentes indicadas arriba.
Referencias
- What are Microsoft Entra Conditional Access policy plans? (preview)
- Create a Microsoft Entra Conditional Access policy plan (preview)
- Migrate Microsoft Entra Conditional Access policies to a policy plan (preview)
- What is Conditional Access? License requirements
- Microsoft Entra licensing
- Conditional Access for agents
- Secure autonomous agents with Conditional Access
- Continuous access evaluation: limitations