MS Scripts: 127 scripts de PowerShell para Microsoft 365 y Azure, explicados en español
Aitor García · 5 min de lectura
También en inglés
Creé MS Scripts porque casi todo lo que hay de PowerShell para Microsoft está en inglés. Qué incluye, cómo ayuda al administrador y al CISO, y qué le falta todavía.
Resumen para direcciónSi solo vas a leer esto.
El riesgo. Un script mal entendido, con permisos que nadie revisó, puede exponer datos o cambiar el tenant. Si la documentación solo está en inglés, esa revisión cuesta más a quien no lee inglés técnico con soltura.
El impacto. 92 de los 127 scripts solo leen y no cambian nada: sirven para saber quién tiene privilegios, quién no tiene MFA y qué evidencia existe, sin tocar la configuración.
La decisión. Pedir a tu equipo un primer reporte de solo lectura en un tenant de pruebas y definir quién aprueba los scripts que hacen cambios.
Licencias. Depende del script: cada ficha indica la licencia y si entra en Microsoft 365 Business Premium
Roles necesarios. Depende del script: cada ficha indica el rol mínimo y los permisos
Para quien lo despliega ↓
En esta página
Si administras Microsoft 365 y buscas un script para saber qué cuentas no tienen MFA, lo más probable es que lo encuentres en inglés. El código, los comentarios, la explicación de los permisos y las advertencias.
Para mucha gente eso no es un problema. Para otra, significa ejecutar con un rol privilegiado algo que no terminó de entender, o no ejecutarlo nunca.
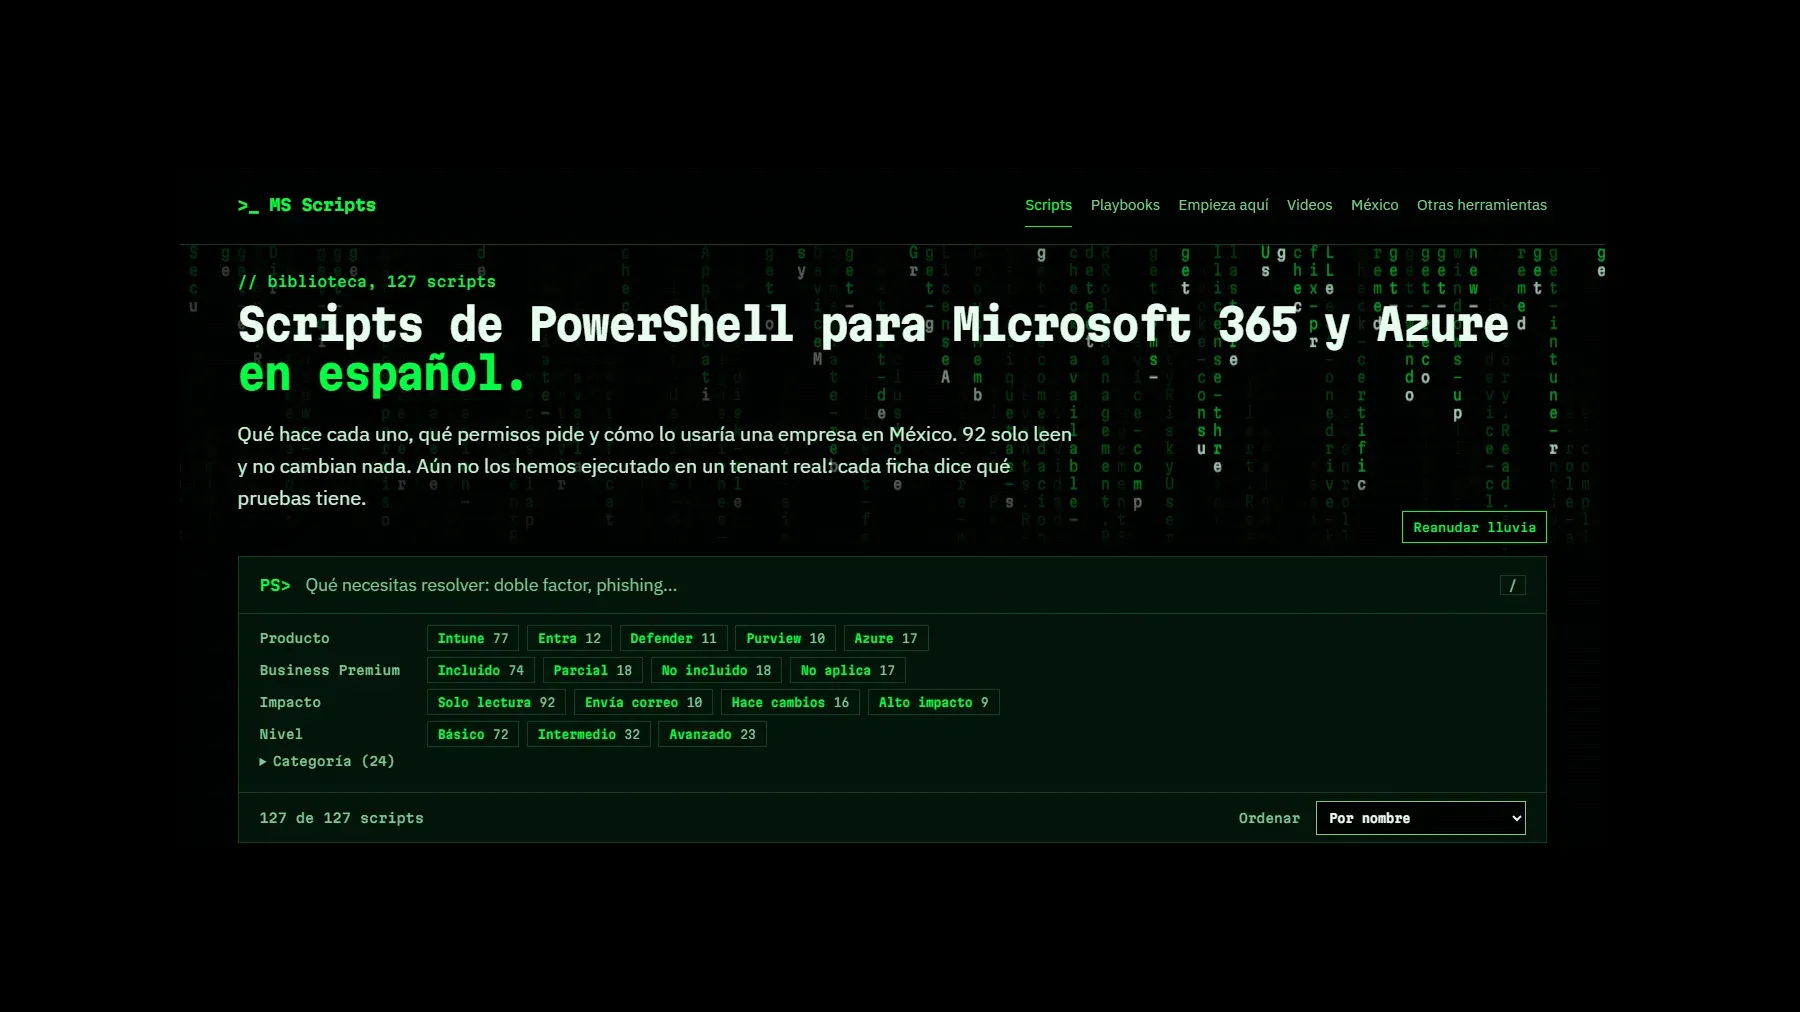
Por eso creé MS Scripts: una biblioteca gratuita de scripts de PowerShell para Microsoft 365 y Azure, con cada ficha en español. No pide registro y dice sin rodeos qué hace cada script, qué permisos pide y cómo lo usaría una empresa en México.
Qué hay hoy en español
Material en inglés sobra, y mucho es excelente. PnP Script Samples es la galería comunitaria de referencia, Office365itpros reúne una colección amplia e IntuneAutomation, de Ugur Koc, es muy sólido en Intune. Los ejemplos de Intune de Microsoft, en cambio, ya son de solo lectura.
En español la búsqueda rinde mucho menos. Sí aparece algún proyecto, como la biblioteca de Intune de alexsf93, con documentación en español y licencia MIT, pero centrada en Intune y en los dispositivos. No encontré una biblioteca en español que reuniera Intune, Entra, Defender, Purview y Azure.
No es un censo: seguro hay blogs, gists y repositorios que se me escapan. Si conoces alguno, escríbeme y lo reviso. Pero la diferencia frente al inglés es enorme, y a esa diferencia responde el portal.
Qué incluye MS Scripts
Son 127 scripts, repartidos así:
- Por producto: Intune 77, Azure 17, Entra 12, Defender 11 y Purview 10.
- Por impacto: 92 de solo lectura, 10 que envían correo, 16 que hacen cambios y 9 de alto impacto.
- Por nivel: 72 básicos, 32 intermedios y 23 avanzados.
También tiene seis playbooks, una guía para ejecutar tu primer script, videos paso a paso y una página sobre datos personales en México.
El reparto se explica por el origen del código. Busco en la red los mejores scripts que ya existen y, cuando uno lo merece, lo incluyo con su crédito. Así llegaron los 77 de Intune, todos de IntuneAutomation de Ugur Koc: son copias sin cambios, con licencia MIT, y yo escribí sus fichas en español. Sin su trabajo, el portal sería bastante más pequeño.
Los otros 50, de Entra, Defender, Purview y Azure, son míos: los escribí a partir de lo que reviso en mi trabajo de auditoría, con licencia MIT y mensajes en español. Sigo creando más y los iré subiendo al portal.
Empezar por el riesgo, no por el código
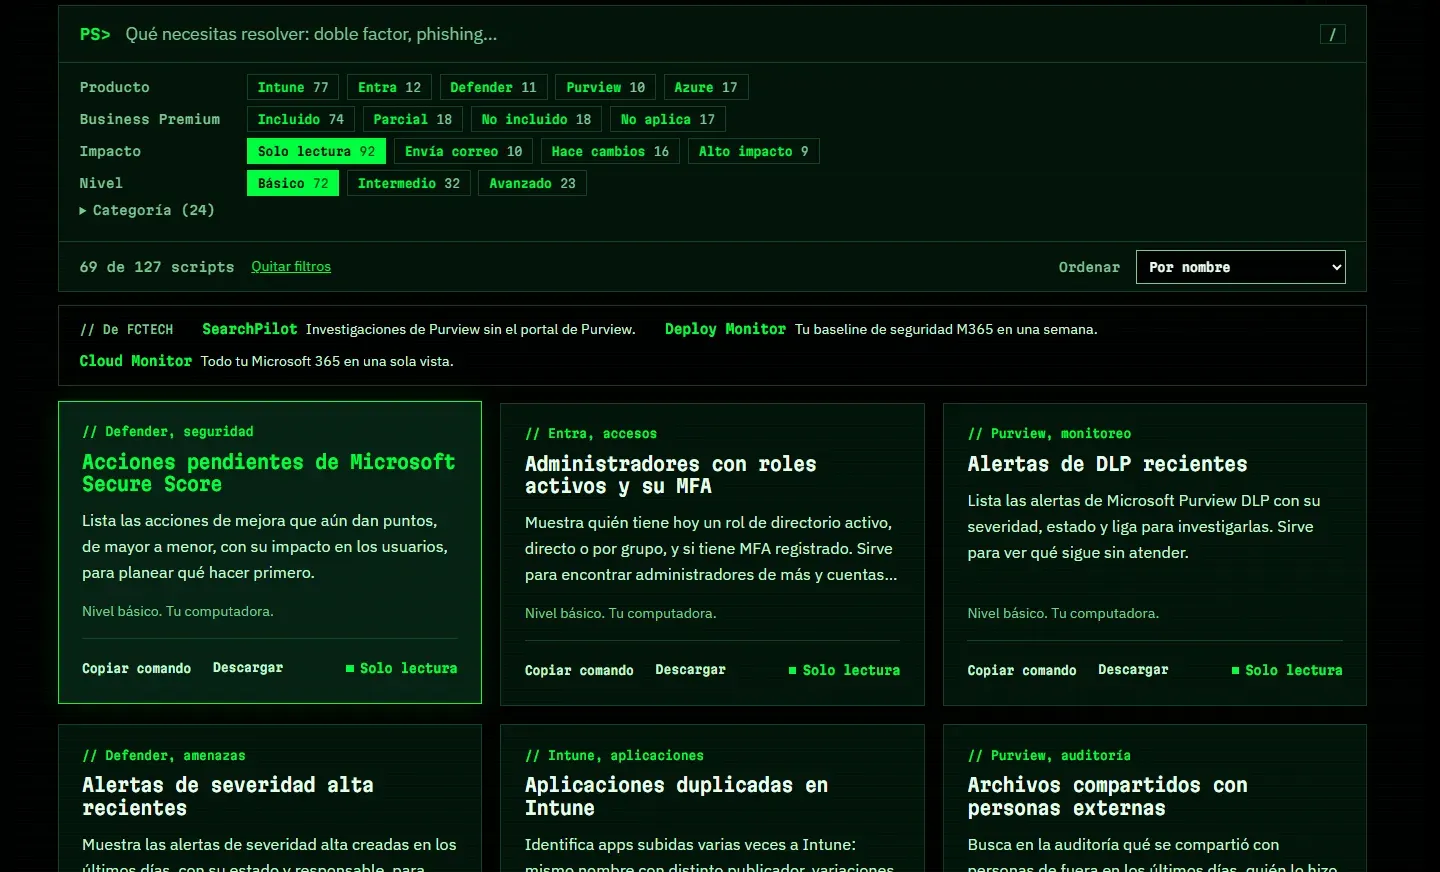
Lo primero que le pregunto a un script es qué puede romper. Por eso los filtros no se quedan en el producto: también incluyen el impacto, el nivel, la categoría y si la licencia entra en Business Premium.
Con Solo lectura y Básico quedan 69 scripts que puedes revisar sin cambiar nada en el tenant.
Una ficha para decidir si lo ejecutas
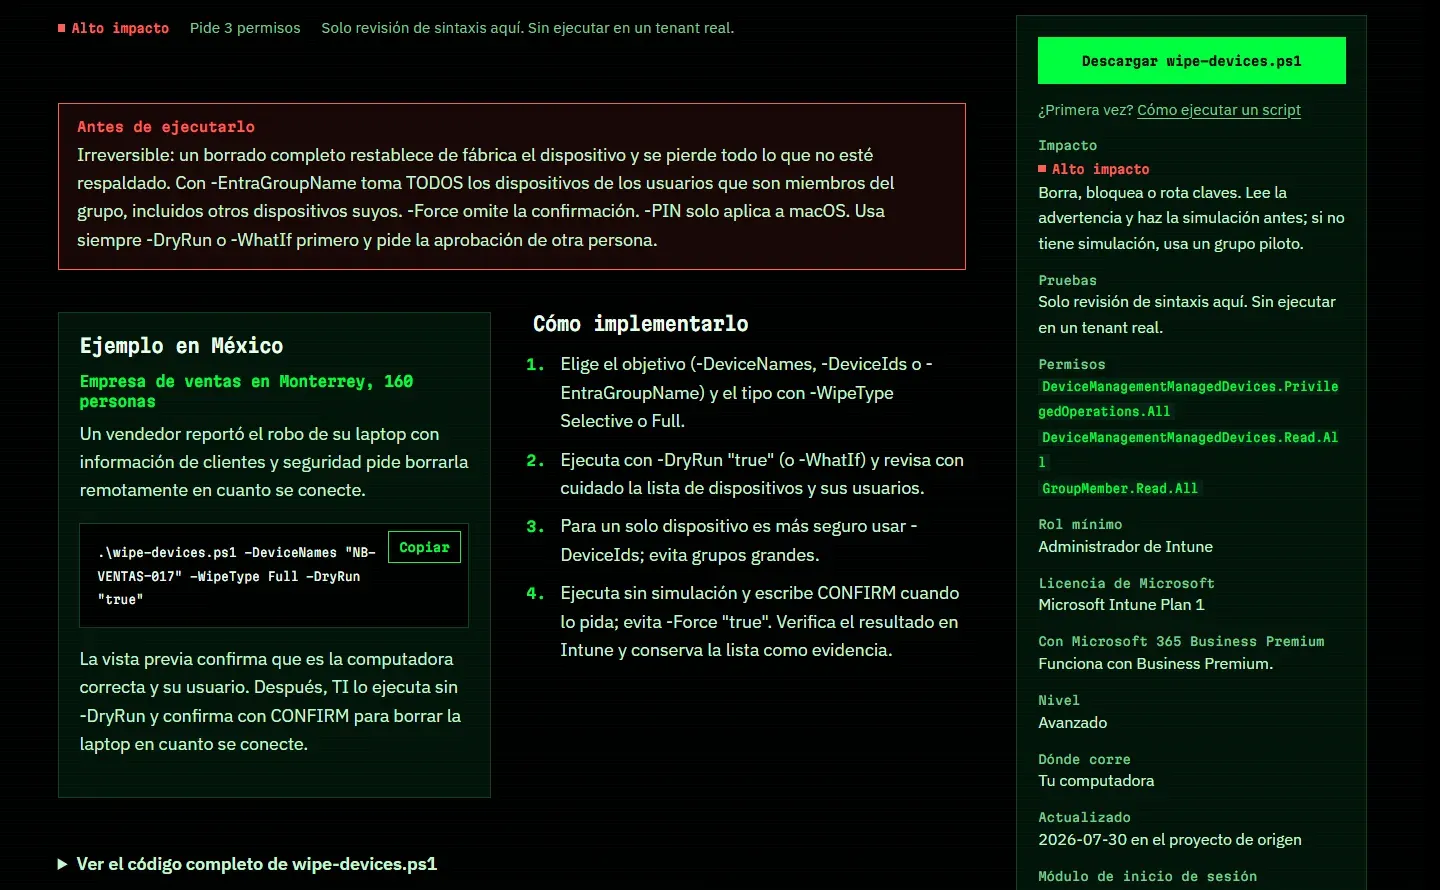
Cada ficha responde lo que deberías saber antes de pulsar Enter: qué limitaciones tiene, qué permisos de Microsoft Graph pide, qué rol mínimo necesita, qué licencia requiere y qué pruebas tiene. También publica la huella SHA-256 de la descarga, para comprobar que el archivo es el mismo, y muestra el código completo.
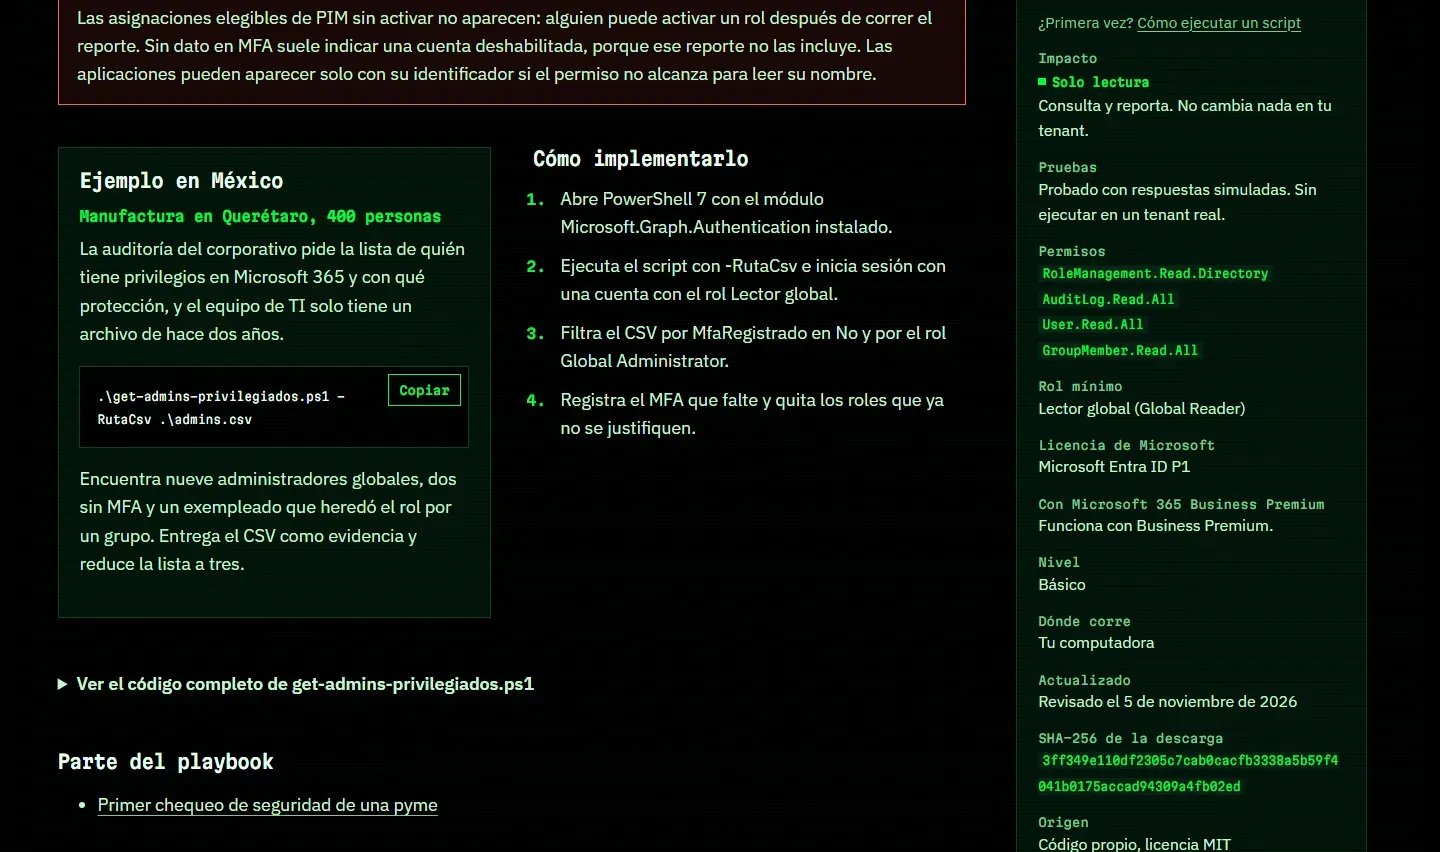
Los scripts de alto impacto llevan su advertencia al frente. En el borrado remoto, por ejemplo, la ficha avisa que es irreversible, que -EntraGroupName toma todos los dispositivos de los miembros del grupo y que conviene simular primero y pedir la aprobación de otra persona.
Si eres CISO: de la pregunta a la evidencia
A dirección no le interesa un script, sino la respuesta a una pregunta: quién tiene privilegios, qué queda registrado, qué datos salen de la organización.
La página de México empieza justo ahí. Relaciona preguntas típicas de una auditoría con los scripts que generan la evidencia, y parte de la ley federal de datos personales vigente, publicada el 20 de marzo de 2025.
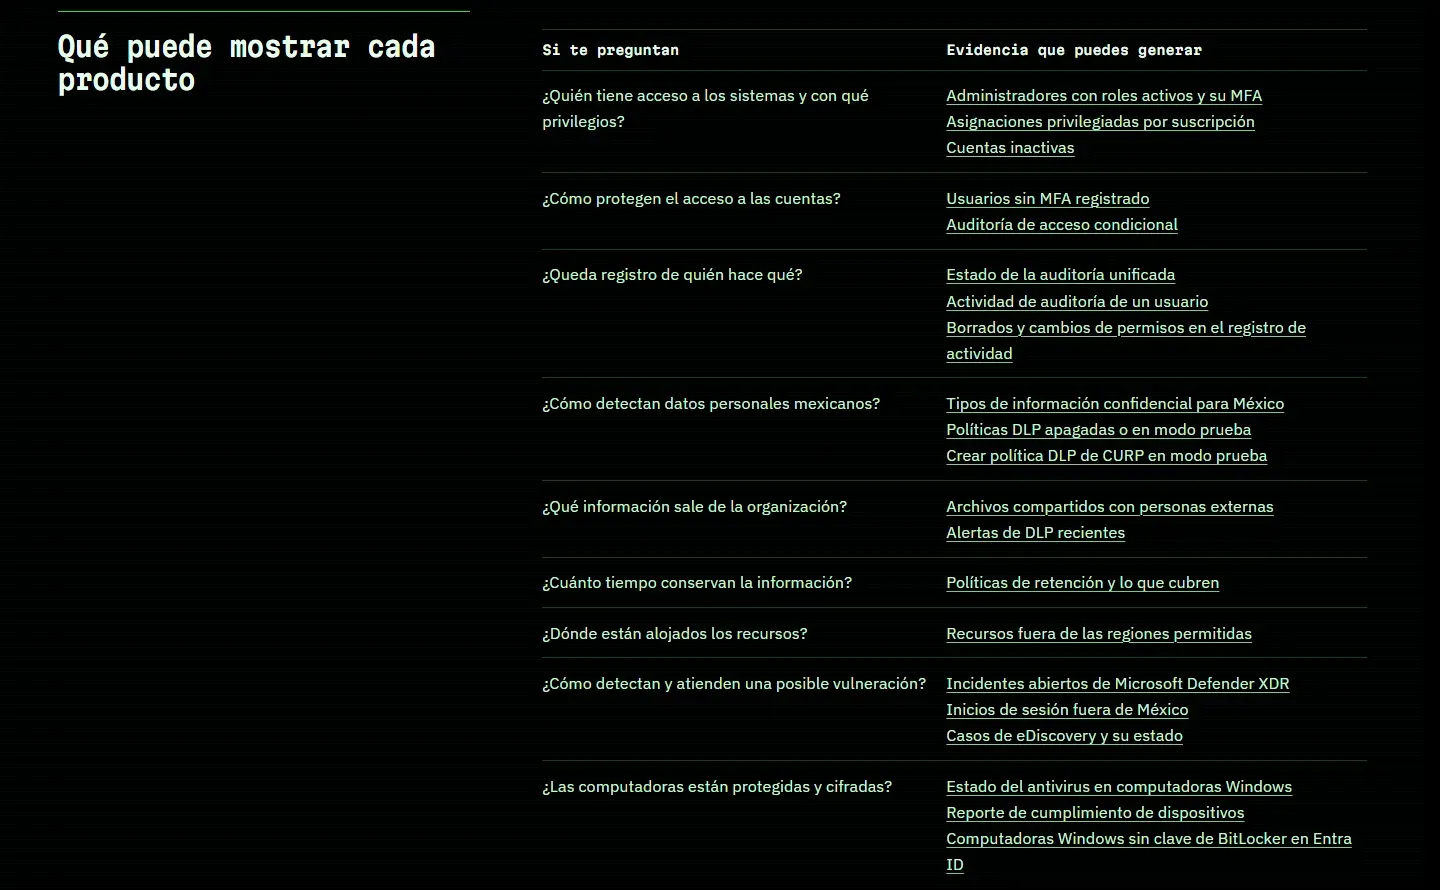
Un script genera evidencia, pero no demuestra que cumples: eso lo define tu área legal, y el portal lo advierte. También recuerda un dato que conviene conocer antes de planear DLP: en la lista de tipos integrados de Purview, el único específico de México es la CURP. Para RFC, INE o CLABE necesitarás tipos personalizados.
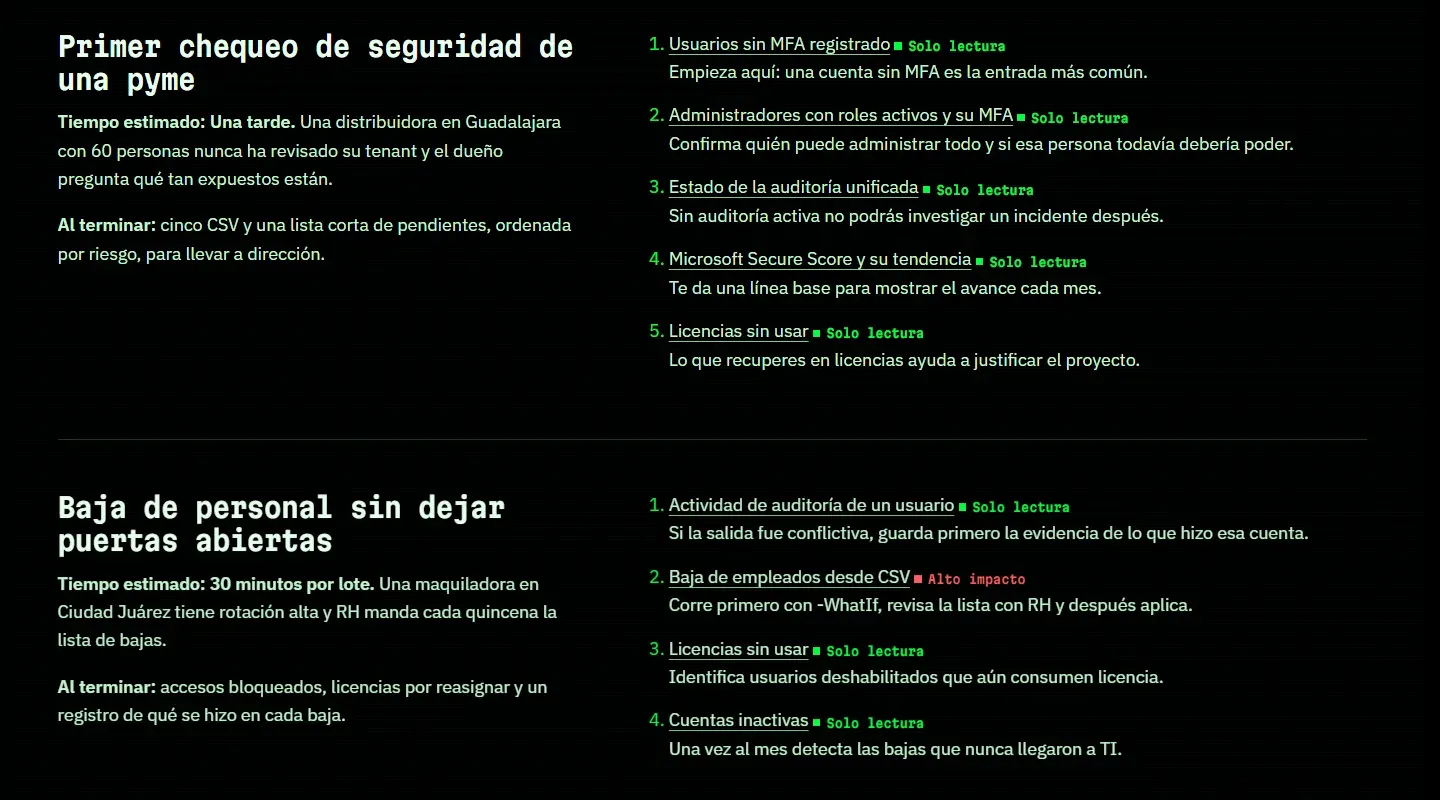
Los playbooks ordenan varios scripts para resolver un problema completo. El primer chequeo de una pyme encadena cinco reportes de solo lectura y termina en cinco CSV y una lista corta de pendientes para llevar a dirección.
Si administras el tenant: tu primer reporte
La guía Empieza aquí calcula unos 15 minutos para el primer reporte, con PowerShell 7. Este usa Usuarios sin MFA registrado, que pide Microsoft Entra ID P1. Si no lo tienes, la guía propone empezar con Licencias sin usar.
winget install --id Microsoft.PowerShell --source winget

# Cierra la terminal, abre pwsh y descarga el script desde su ficha
Install-Module Microsoft.Graph.Authentication -Scope CurrentUser
cd $HOME\Downloads

# Compara la huella con la de la ficha. Si no coincide, no lo ejecutes
Get-FileHash .\get-usuarios-sin-mfa.ps1 -Algorithm SHA256

Unblock-File .\get-usuarios-sin-mfa.ps1
Set-ExecutionPolicy -Scope Process -ExecutionPolicy RemoteSigned
.\get-usuarios-sin-mfa.ps1 -RutaCsv .\sin-mfa.csv
Lee el script antes de ejecutarlo y revisa los permisos antes de aceptarlos: los que concedes a la app de Microsoft Graph PowerShell se quedan aprobados hasta que los quites. Y trata el CSV como datos personales, porque puede traer nombres y correos.
Lo que todavía no es
Prefiero que lo sepas aquí a que lo descubras en producción.
Hay otros límites que conviene tener claros:
- Los scripts de Intune siguen en inglés. La ficha está en español, pero los mensajes del script no. Muchos usan además el módulo comunitario
MgGraphCommunity, del mismo autor; si tu política no admite módulos comunitarios, valídalo con tu equipo de seguridad. - No lo respalda Microsoft. Tampoco el proyecto IntuneAutomation.
- También promueve a FCTECH. La fundé, y el portal muestra sus productos marcados como «De FCTECH». Te conviene saberlo al leer lo que recomiendo.
- Los ejemplos son ficticios. Las empresas de las fichas y los playbooks sirven para ilustrar el uso; no son casos reales.
- Todavía no recibe aportaciones por repositorio. Hoy los scripts propios se descargan y se revisan desde el portal, sin un repositorio público enlazado.
Cómo puedes ayudar
Si tienes un tenant de pruebas, tu ayuda es lo que más le falta al proyecto: ejecuta un script de solo lectura y cuéntame qué pasó. Un error, una ficha confusa o un permiso de más me sirven tanto como un «funcionó». Escribe a contacto@msscripts.dev, también para reportes de seguridad.
Y si crees que falta un script, dime qué problema intentas resolver. El objetivo es que quien administra un tenant en español entienda lo que ejecuta antes de ejecutarlo.