Intune en Ignite 2026: agentes bajo control, menos exposición y más visibilidad
Aitor García · 4 min de lectura
También en inglés
Las 14 novedades de Microsoft Intune presentadas en Ignite 2026, en qué estado llega cada una, qué licencia necesitas y qué te conviene probar ya.
Resumen para direcciónSi solo vas a leer esto.
El riesgo. Los agentes de IA ya se instalan en los equipos de tus empleados, muchas veces sin que TI lo sepa. Ignite trae controles para encontrarlos y bloquearlos, pero casi todo está en vista previa.
El impacto. Intune pasa a gestionar agentes, servidores Windows y la remediación de vulnerabilidades desde la misma consola. Varias funciones ya están incluidas en Microsoft 365 E3 y E5 desde julio de 2026.
La decisión. Probar ahora en un grupo piloto la política de cumplimiento de software y la auditoría CIS, y planear para 2027 la gestión de servidores y la remediación con agentes.
Para quien lo despliega ↓
En esta página
Microsoft presentó en Ignite, el 17 de noviembre, las novedades de Intune para el próximo año. Son 14 anuncios con un hilo común: el equipo del usuario ya no es solo un portátil con Office, es también el lugar donde corren agentes de IA. Intune quiere ser la capa que decide qué agentes pueden correr, con qué acceso y en qué equipos.
Antes de entrar en detalle, un aviso importante: casi todo llega en vista previa. Sirve para probar y planear, no para cambiar hoy la operación de producción.
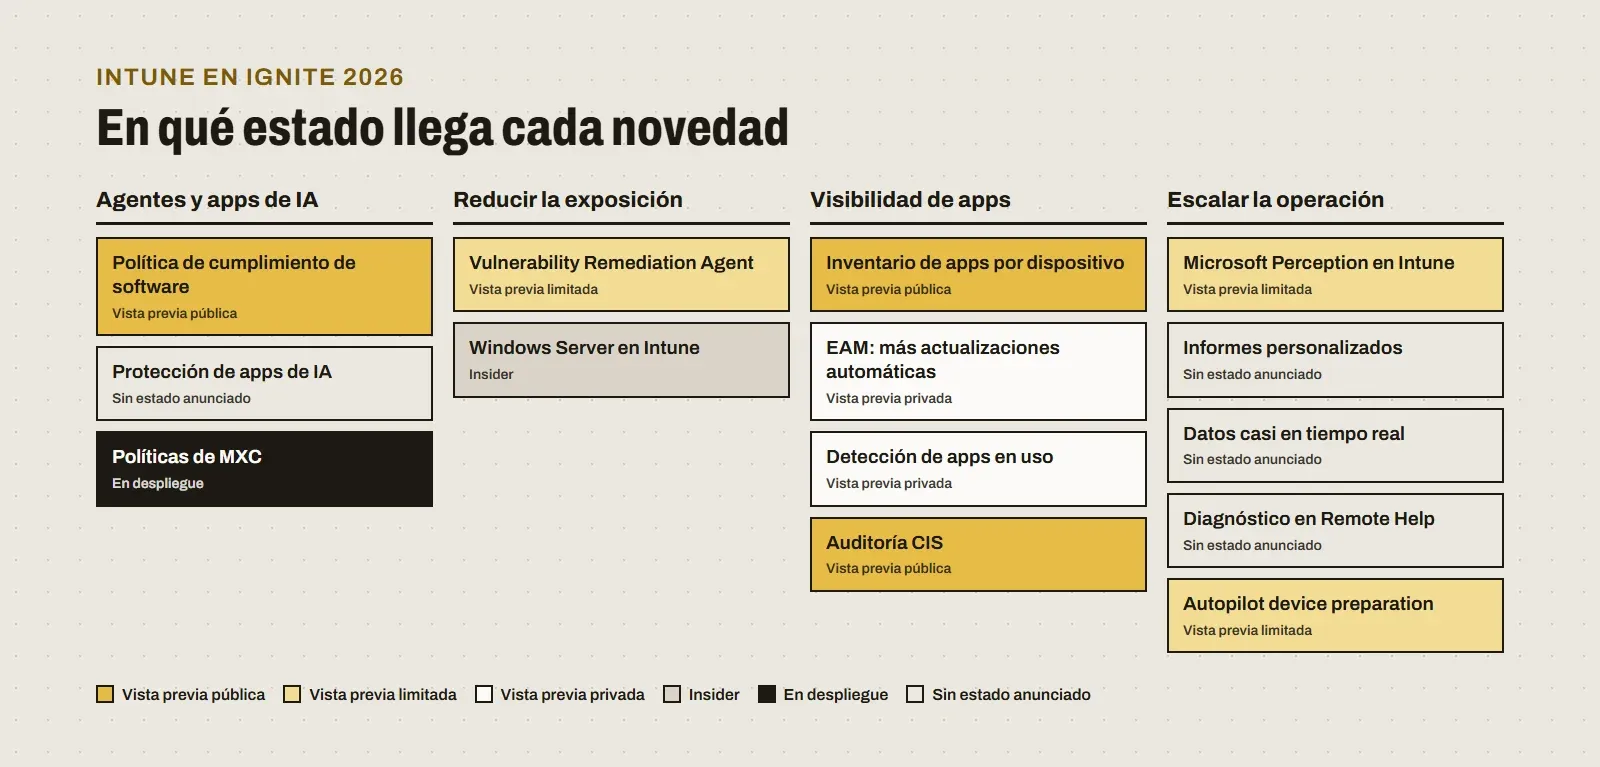
Agentes y apps de IA: controlar lo que corre en el equipo
Es el bloque más relevante para un CISO, porque ataca un problema que ya existe: empleados que instalan asistentes y agentes por su cuenta.
- Política de cumplimiento de software (vista previa pública, Windows). Marca como no conforme un equipo que tenga instalados agentes no autorizados, identificados por el código de producto de su instalador MSI. Con Acceso condicional, ese equipo pierde el acceso a los recursos de la empresa y el usuario recibe indicaciones para quitar el agente.
- Protección de apps para herramientas de IA. Microsoft Copilot, GitHub Copilot, Claude y ChatGPT integraron el SDK de Intune, así que ya puedes aplicarles políticas de protección de apps: impedir copiar datos de la empresa a cuentas personales, por ejemplo.
- Políticas para Microsoft Execution Containers (en despliegue). Ponen límites a qué archivos y a qué red pueden acceder los agentes compatibles que corren dentro de esos contenedores.
Reducir la exposición: parches y servidores
- Vulnerability Remediation Agent (vista previa limitada). Cruza la información de vulnerabilidades de Defender con el contexto de Intune, prioriza las CVE por gravedad y número de equipos expuestos, y propone los pasos de remediación: actualizaciones de Windows, de apps o cambios de configuración. Funciona con Security Copilot.
- Gestión de Windows Server en Intune (vista previa Insider). Lleva a Intune los servidores que cumplan los requisitos, incluidos los de sucursal y los escritorios virtuales persistentes, para configurarlos, desplegar apps, medir su cumplimiento y actualizarlos con Windows Autopatch. Azure Arc se queda para el gobierno de la infraestructura.
Visibilidad de apps: saber qué hay instalado y mantenerlo al día
- Inventario de apps por dispositivo (vista previa pública). Más detalle de cada aplicación y mejores informes.
- Más actualizaciones automáticas con Enterprise App Management (vista previa privada). Se extienden a más apps de Windows verificadas, incluidas las que TI no desplegó, sin empaquetar a mano ni crear una política por app.
- Detección de apps en uso (vista previa privada). Detecta si una app abierta va a bloquear una instalación y permite cerrarla, avisando o no al usuario.
- Auditoría CIS (vista previa pública, noviembre). Compara equipos con Windows 11 con el benchmark de CIS sin cambiar ninguna configuración, como ya se hacía con las guías STIG de DISA. Sirve para medir cuánto te alejas del estándar antes de corregir.
Escalar la operación: preguntar en lugar de construir informes
- Microsoft Perception en Intune (vista previa limitada). Le haces una pregunta en lenguaje natural y la convierte en una investigación de varios pasos: escribe y ejecuta las consultas, combina resultados y cita cada paso. Lo que encuentra se puede guardar como informe personalizado o convertir en un grupo de equipos o usuarios. Si quieres el contexto completo, lee mi artículo sobre Microsoft Project Perception.
- Datos casi en tiempo real. Inventario de apps e informes de políticas de Windows más rápidos, con marcas de tiempo y nuevo inventario de claves de registro y archivos.
- Diagnóstico en Remote Help para Windows. Más contexto del equipo durante una sesión de soporte.
- Autopilot device preparation (vista previa limitada). Al terminar la configuración inicial se abre Company Portal y el usuario ve el avance del cumplimiento y de las apps sin quedarse bloqueado.
Qué licencia necesitas
El anuncio no habla de licencias, pero varias de estas funciones dependen de componentes que cambiaron de plan este año:
| Novedad | Qué necesitas |
|---|---|
| Auditoría CIS | Intune Advanced Analytics, incluido en Microsoft 365 E3 desde julio de 2026 |
| Diagnóstico en Remote Help | Remote Help, incluido en Microsoft 365 E3 desde julio de 2026 |
| Actualizaciones automáticas de apps | Enterprise App Management, incluido en Microsoft 365 E5 y E7 |
| Vulnerability Remediation Agent | Security Copilot y Defender Vulnerability Management |
| Cumplimiento de software con bloqueo | Intune y Acceso condicional (Entra ID P1) |
Para ver qué trae tu plan, función por función, usa la sección de licenciamiento o compara E3, E5 y E7.
Qué haría yo esta semana
- Haz inventario de agentes y apps de IA. Antes de bloquear, mide qué hay instalado en tus equipos.
- Prueba la política de cumplimiento de software en un grupo piloto, con la política de Acceso condicional en modo de solo informe, para ver a quién bloquearía antes de bloquear a nadie.
- Activa la auditoría CIS si ya tienes Advanced Analytics: te da una línea base sin tocar la configuración.
- Aplica protección de apps a las herramientas de IA que ya permites, para que los datos de la empresa no terminen en cuentas personales.
- Apúntate a las vistas previas que te interesen, como Windows Server o Perception, con un tenant de pruebas o un grupo reducido.
Fuentes
Revisado el 18 de noviembre de 2026.
- What’s new in Microsoft Intune at Ignite, blog de Microsoft Intune, 17 de noviembre de 2026
- Audit Windows devices against CIS benchmarks
- Vulnerability Remediation Agent in Microsoft Intune
- How does Microsoft Intune support Agent 365?
- Windows Server Insider Preview