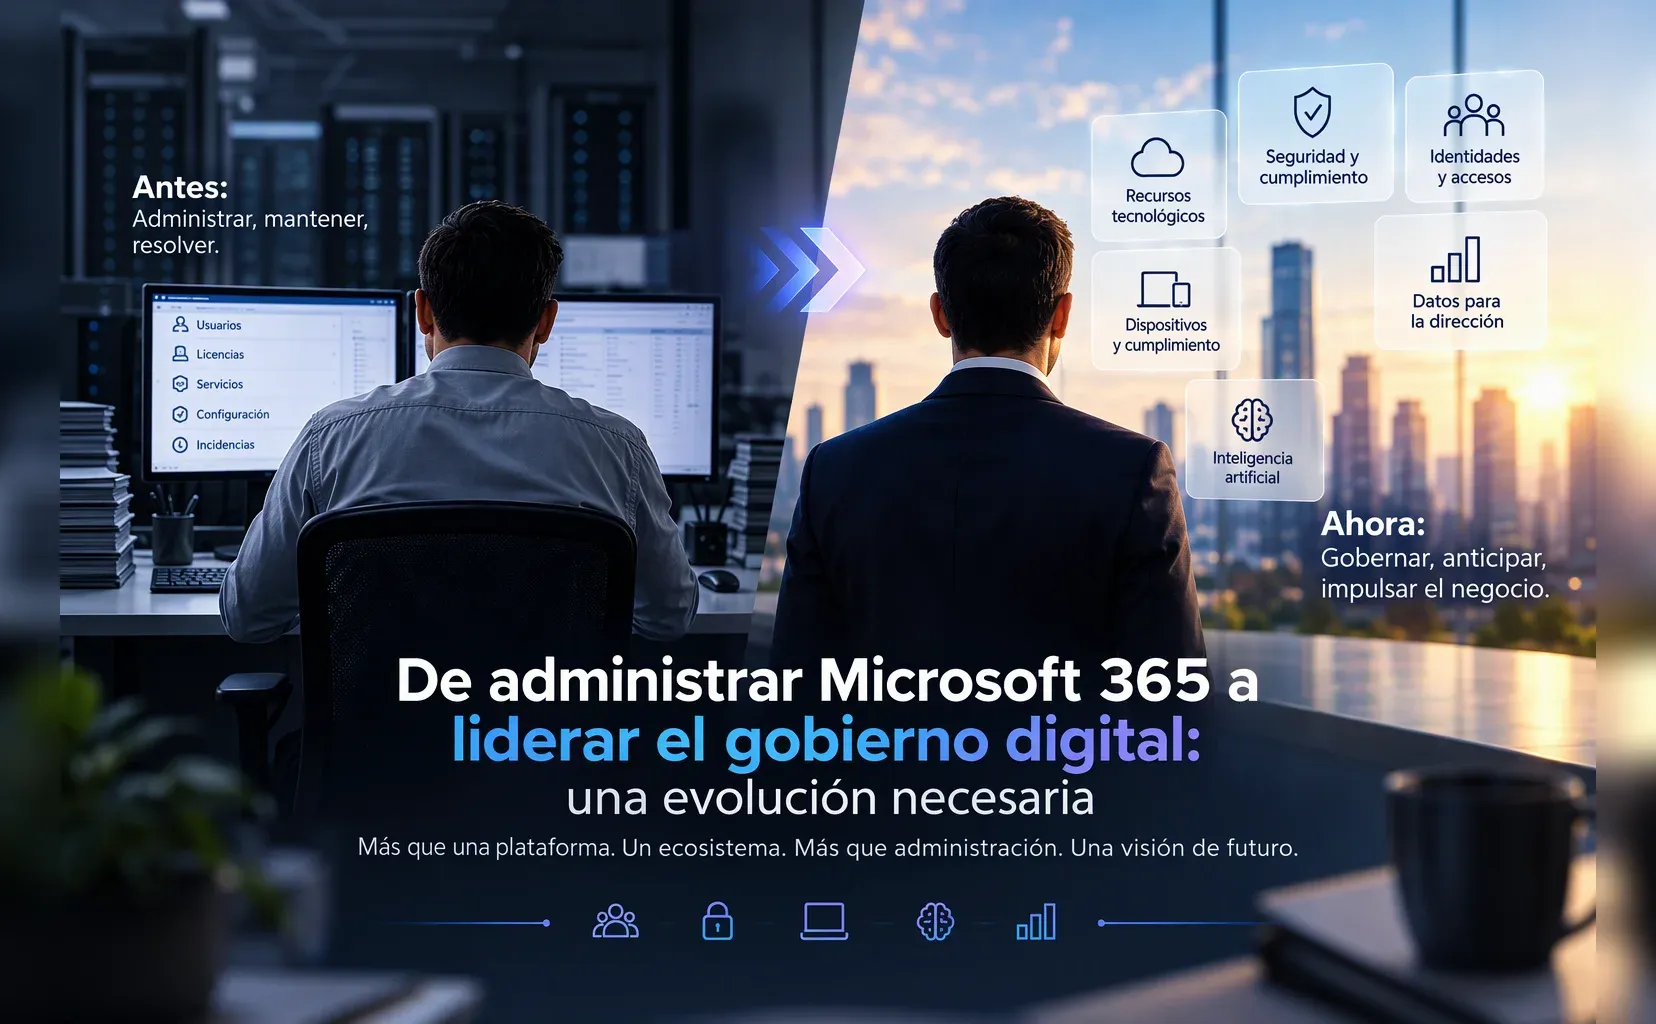
De administrar Microsoft 365 a liderar el gobierno digital: una evolución necesaria
Aitor García · 14 min de lectura
También en inglés
El responsable de Microsoft 365 pasa de administrar la plataforma a gobernar identidades, dispositivos, datos, costos e IA. Siete dimensiones, seis pilares y un camino práctico.
Resumen para direcciónSi solo vas a leer esto.
El riesgo. Gobernar Microsoft 365 solo como plataforma de productividad deja sin responsable a identidades, dispositivos, datos, costos e IA, que hoy convergen en el mismo ecosistema.
El impacto. La IA acelera el problema: un asistente encuentra en segundos lo que los permisos actuales ya exponían, y cada agente suma identidad, permisos, datos, costo y supervisión.
La decisión. Asignar responsabilidad, métricas y visibilidad sobre el ecosistema completo, empezando por un inventario y una línea base antes de escalar la IA.
Para quien lo despliega ↓
En esta página
Durante años, el responsable de Microsoft 365 tuvo una función relativamente clara: administrar usuarios, gestionar licencias, configurar servicios, mantener la plataforma operativa y resolver incidencias.
Era, en buena medida, un rol técnico y operativo.
Ese modelo funcionó cuando Microsoft 365 podía entenderse principalmente como una plataforma de productividad empresarial. Correo electrónico en Exchange Online, colaboración con Teams, almacenamiento mediante OneDrive y SharePoint, aplicaciones de Office y algunos servicios adicionales.
Pero ese escenario ha cambiado.
Hoy, Microsoft 365 forma parte de un ecosistema mucho más amplio en el que convergen identidades digitales, dispositivos, información corporativa, aplicaciones SaaS, ciberseguridad, cumplimiento, inteligencia artificial y procesos de negocio.
Y cuando cambia el ecosistema, también debe cambiar la manera de gobernarlo.
Desde mi perspectiva, estamos ante una evolución natural del responsable de Microsoft 365: pasar de ser un administrador de plataforma a convertirse progresivamente en un director de gobierno digital.
No necesariamente hablo de crear mañana un nuevo puesto en el organigrama. Hablo de entender que las responsabilidades que antes estaban centradas en la operación tecnológica ahora requieren una visión mucho más transversal.
Porque administrar tecnología ya no es suficiente.
Ahora es necesario entender quién utiliza los recursos, cómo los utiliza, a qué información tiene acceso, desde qué dispositivos, bajo qué nivel de riesgo, con qué costo y con qué impacto para el negocio.
Y la inteligencia artificial está acelerando esta transformación.
Microsoft 365 ya no es solamente Microsoft 365
Una de las razones por las que este cambio es necesario es que resulta cada vez más difícil establecer dónde comienza y dónde termina el entorno Microsoft de una empresa.
Pensemos en un usuario típico.
Su identidad probablemente está gestionada mediante Microsoft Entra ID. Su computadora puede estar administrada desde Microsoft Intune. Su correo está en Exchange Online. Colabora mediante Microsoft Teams, almacena información en SharePoint y OneDrive, utiliza aplicaciones de Microsoft 365 y posiblemente tiene acceso a Microsoft 365 Copilot.
A su alrededor existen aplicaciones SaaS, invitados externos, grupos, permisos, dispositivos móviles, aplicaciones empresariales, automatizaciones, agentes y diferentes repositorios de información.
Por lo tanto, detrás de lo que antes llamábamos simplemente «administrar Microsoft 365» existe actualmente un ecosistema completo de decisiones tecnológicas.
Y ese ecosistema continúa creciendo.
El 2025 Work Trend Index Annual Report de Microsoft se elaboró con datos de 31,000 trabajadores en 31 países, tendencias laborales de LinkedIn y billones de señales de productividad de Microsoft 365. El informe refleja la velocidad con la que la IA comienza a incorporarse a la operación empresarial.
El 82% de los líderes encuestados afirmó que 2025 era un año fundamental para replantear aspectos importantes de su estrategia y sus operaciones, mientras que el 81% esperaba que los agentes estuvieran integrados de forma moderada o extensa en su estrategia de IA durante los siguientes 12 a 18 meses.
Esto cambia radicalmente el papel de TI.
Siete dimensiones que explican esta evolución
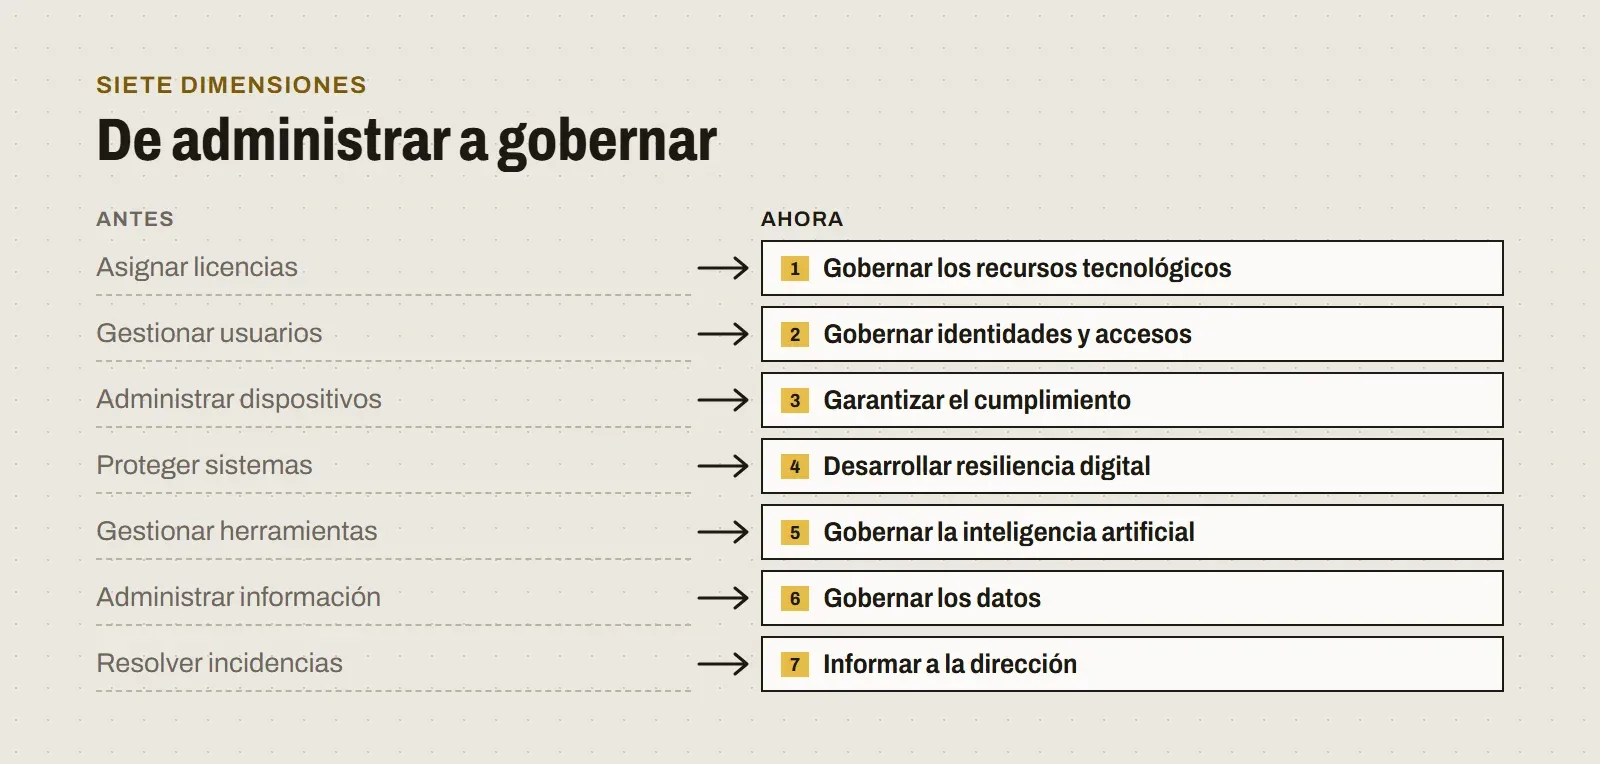
1. De administrar licencias a gobernar los recursos tecnológicos
Durante mucho tiempo, una de las actividades tradicionales del administrador de Microsoft 365 fue asignar o retirar licencias.
Pero una organización madura necesita responder preguntas mucho más importantes:
- ¿Qué licencias tenemos?
- ¿Quién las utiliza?
- ¿Qué funcionalidades consume realmente cada usuario?
- ¿Existen licencias sobredimensionadas?
- ¿Tenemos usuarios con servicios asignados que prácticamente no utilizan?
- ¿Hay aplicaciones SaaS duplicadas?
- ¿Qué servicios están creciendo más rápido?
- ¿Qué nuevas herramientas se están adquiriendo fuera del control de TI?
- ¿Cuánto estamos gastando realmente por usuario?
- ¿Podemos relacionar ese costo con utilización y valor?
Este problema no es exclusivo de Microsoft.
El 2025 State of the Cloud Report de Flexera encontró que el 84% de los encuestados identificaba la gestión del gasto cloud como su principal desafío relacionado con la nube. Las organizaciones esperaban además que este gasto aumentara un 28% durante el año siguiente.
El mismo estudio encontró presupuestos cloud que superaban las previsiones en un 17%. Además, el 59% de las organizaciones utilizaba o estaba ampliando el uso de equipos FinOps para recuperar control sobre esos costos.
Esto nos deja una lección importante:
Asignar una licencia es administración. Entender su consumo, costo, necesidad y valor es gobierno.
Por eso considero que las organizaciones deberían comenzar a tratar Microsoft 365 bajo principios similares a FinOps y Software Asset Management.
No se trata de quitar licencias indiscriminadamente.
Se trata de tomar decisiones basadas en datos.
2. De gestionar usuarios a gobernar identidades y accesos
Hace algunos años era habitual pensar en la administración del usuario principalmente como un ciclo: alta → cambios → baja.
Hoy esa visión resulta insuficiente.
Una identidad digital puede tener acceso a correo, documentos, aplicaciones empresariales, información confidencial, recursos cloud y, cada vez más, asistentes y agentes de inteligencia artificial.
La identidad se ha convertido en uno de los controles centrales del ecosistema digital.
Esto obliga a plantear preguntas diferentes:
- ¿Cuántos administradores globales existen?
- ¿Realmente necesitan esas cuentas dichos privilegios?
- ¿Utilizamos MFA?
- ¿Estamos avanzando hacia métodos resistentes al phishing?
- ¿Qué cuentas permanecen inactivas?
- ¿Qué invitados externos continúan teniendo acceso?
- ¿Existen accesos permanentes que deberían ser temporales?
- ¿Qué aplicaciones tienen permisos sobre nuestros datos?
- ¿Tenemos cuentas de servicio o identidades no humanas que nadie supervisa?
- ¿Qué ocurre con los privilegios cuando una persona cambia de función?
Los datos del sector permiten entender la relevancia de este cambio.
En su Digital Defense Report 2025, que analiza el periodo de julio de 2024 a junio de 2025, Microsoft informó que los ataques basados en identidad aumentaron un 32% solamente durante la primera mitad de 2025 y que más del 97% correspondían a ataques de contraseña a gran escala.
La conclusión es importante:
La identidad dejó de ser simplemente una cuenta de usuario. Se convirtió en un perímetro fundamental de seguridad.
En un modelo de gobierno moderno, tecnologías como Microsoft Entra ID, Conditional Access, Privileged Identity Management, Identity Protection y Access Reviews dejan de ser elementos aislados para convertirse en componentes de una estrategia continua de gobierno de identidades.
3. De administrar dispositivos a garantizar cumplimiento
Algo similar ocurre con los dispositivos.
Saber cuántas computadoras existen ya no responde a las preguntas que necesita una organización.
Debemos saber: ¿son dispositivos confiables?
Un equipo puede aparecer correctamente registrado en un inventario y, aun así, representar un riesgo.
Por eso la administración moderna necesita observar aspectos como:
- cifrado;
- versiones de sistema operativo;
- actualización y parcheo;
- antivirus y EDR;
- firewall;
- configuración corporativa;
- cumplimiento;
- dispositivos obsoletos;
- equipos personales;
- riesgo del endpoint.
Aquí es donde plataformas como Microsoft Intune, Microsoft Defender for Endpoint y Microsoft Entra ID comienzan a trabajar de manera conjunta.
La información de un dispositivo puede influir incluso en una decisión de acceso.
Por ejemplo: un usuario puede tener credenciales válidas y MFA correctamente configurado, pero si intenta acceder desde un dispositivo que no cumple las políticas corporativas, la organización puede decidir restringir ese acceso.
Eso representa un cambio conceptual importante.
Ya no gestionamos únicamente dispositivos. Gestionamos el nivel de confianza desde el cual se consume la información corporativa.
4. De proteger sistemas a desarrollar resiliencia digital
También debemos cambiar la manera en que hablamos de seguridad.
Durante mucho tiempo observamos la ciberseguridad principalmente desde una perspectiva preventiva: ¿cómo evitamos un ataque?
La realidad actual exige una segunda pregunta: ¿qué tan preparada está la organización para operar cuando ocurra algo?
El Microsoft Digital Defense Report 2025 advertía sobre ataques cada vez más rápidos y sofisticados y señalaba que las campañas destructivas dirigidas al cloud habían aumentado un 87%.
El informe también coloca Zero Trust y la resiliencia entre las prioridades defensivas: asumir que una brecha puede ocurrir y diseñar la organización para continuar operando y recuperarse.
Esto significa que el gobierno digital debe incorporar preguntas como:
- ¿Tenemos visibilidad de nuestros riesgos?
- ¿Conocemos nuestras identidades privilegiadas?
- ¿Sabemos qué información es crítica?
- ¿Podemos detectar comportamiento anómalo?
- ¿Existen procedimientos de recuperación?
- ¿Cuánto tiempo tardaríamos en responder a un incidente?
- ¿Conocemos las dependencias críticas del negocio?
La seguridad deja entonces de ser únicamente configuración tecnológica.
Se convierte en gestión del riesgo empresarial.
5. De gestionar herramientas a gobernar inteligencia artificial
Probablemente este sea el cambio más importante de los próximos años.
Con Copilot y los agentes de inteligencia artificial aparece una nueva capa dentro del ecosistema tecnológico.
Y con ella surgen nuevas preguntas:
- ¿Quién tiene acceso a IA?
- ¿Qué modelos y aplicaciones utiliza la organización?
- ¿Qué información puede consultar un agente?
- ¿Qué permisos hereda?
- ¿Qué información confidencial puede encontrar?
- ¿Qué herramientas externas se están utilizando sin autorización?
- ¿Cómo medimos adopción?
- ¿Cómo evaluamos productividad?
- ¿Cómo controlamos riesgos?
- ¿Cómo demostramos retorno de inversión?
El 2025 Work Trend Index Annual Report registró que el 24% de los líderes afirmaba que sus empresas ya habían desplegado IA en toda la organización, mientras que únicamente el 12% permanecía en fase piloto.
El problema es que la IA no solamente incrementa productividad.
También amplía el problema de gobierno.
Un empleado puede tardar horas en encontrar determinada información. Un asistente de IA puede localizarla en segundos si los permisos existentes permiten hacerlo.
Por eso hay un principio que considero fundamental:
Copilot no crea por sí mismo el problema de permisos. Puede hacer considerablemente más visible un problema de gobierno que ya existía.
Antes de desplegar IA a gran escala, las organizaciones necesitan revisar permisos, información confidencial, sitios de SharePoint, membresías, enlaces compartidos y accesos externos.
La IA convierte una buena estrategia de gobierno de la información en un requisito de negocio.
6. De administrar información a gobernar datos
Existe otra dimensión que considero indispensable añadir al modelo tradicional: los datos.
SharePoint, OneDrive, Teams y Exchange contienen una cantidad enorme de conocimiento corporativo.
Pero almacenar información no significa gobernarla.
Una empresa necesita saber:
- ¿Dónde se encuentra la información crítica?
- ¿Quién puede acceder a ella?
- ¿Qué documentos contienen información confidencial?
- ¿Cuánto tiempo deben conservarse?
- ¿Qué información debería eliminarse?
- ¿Qué datos pueden compartirse externamente?
- ¿Qué información puede utilizar un sistema de IA?
Aquí aparece Microsoft Purview como una pieza estratégica.
Clasificación, etiquetas de confidencialidad, Data Loss Prevention, retención, auditoría y administración del riesgo de la información ya no deberían considerarse exclusivamente políticas técnicas.
Son componentes del gobierno corporativo.
7. De resolver incidencias a generar información para la dirección
Este es quizá el cambio cultural más importante.
El área tradicional de TI mide frecuentemente:
- tickets abiertos;
- tickets cerrados;
- disponibilidad;
- incidentes;
- tiempos de resolución.
Es información necesaria, pero no siempre es la información que necesita un comité de dirección.
La dirección necesita entender:
- Riesgo: ¿qué exposición tecnológica tiene la organización?
- Costo: ¿cuánto estamos gastando y dónde existen oportunidades de optimización?
- Cumplimiento: ¿qué porcentaje de nuestro entorno se encuentra dentro de las políticas establecidas?
- Seguridad: ¿dónde están nuestras mayores exposiciones?
- Adopción: ¿qué tecnologías estamos pagando pero no utilizando?
- IA: ¿quién está utilizando inteligencia artificial y con qué propósito?
- Productividad: ¿dónde puede la tecnología eliminar fricción o automatizar procesos?
El administrador tradicional proporciona información sobre la plataforma.
El responsable de gobierno digital convierte esa información en conocimiento para tomar decisiones.
El verdadero problema es la fragmentación de la información
Existe, sin embargo, un obstáculo.
La información necesaria para responder estas preguntas rara vez está en un solo lugar.
Una organización puede necesitar consultar:
- Microsoft 365 Admin Center;
- Microsoft Entra;
- Microsoft Intune;
- Microsoft Defender;
- Microsoft Purview;
- Exchange Admin Center;
- SharePoint Admin Center;
- Teams Admin Center;
- Microsoft 365 Copilot;
- Azure;
- Power BI;
- herramientas ITSM;
- plataformas financieras;
- sistemas de procurement;
- soluciones SaaS externas.
Cada sistema proporciona una parte de la historia.
Aquí aparece uno de los grandes desafíos de gobierno digital:
Tener datos no es lo mismo que tener visibilidad.
Flexera señala precisamente esta dificultad en SaaS. En su contenido basado en el 2025 State of ITAM Report, la compañía destaca problemas de visibilidad, gasto desperdiciado por licencias no utilizadas y shadow SaaS. Además, solamente el 55% de los equipos ITAM encuestados tenía responsabilidad sobre el seguimiento del uso de SaaS.
Por eso creo que la siguiente evolución no consiste necesariamente en incorporar otra herramienta.
Consiste en integrar información que actualmente está fragmentada y transformarla en indicadores útiles para diferentes niveles de la organización.
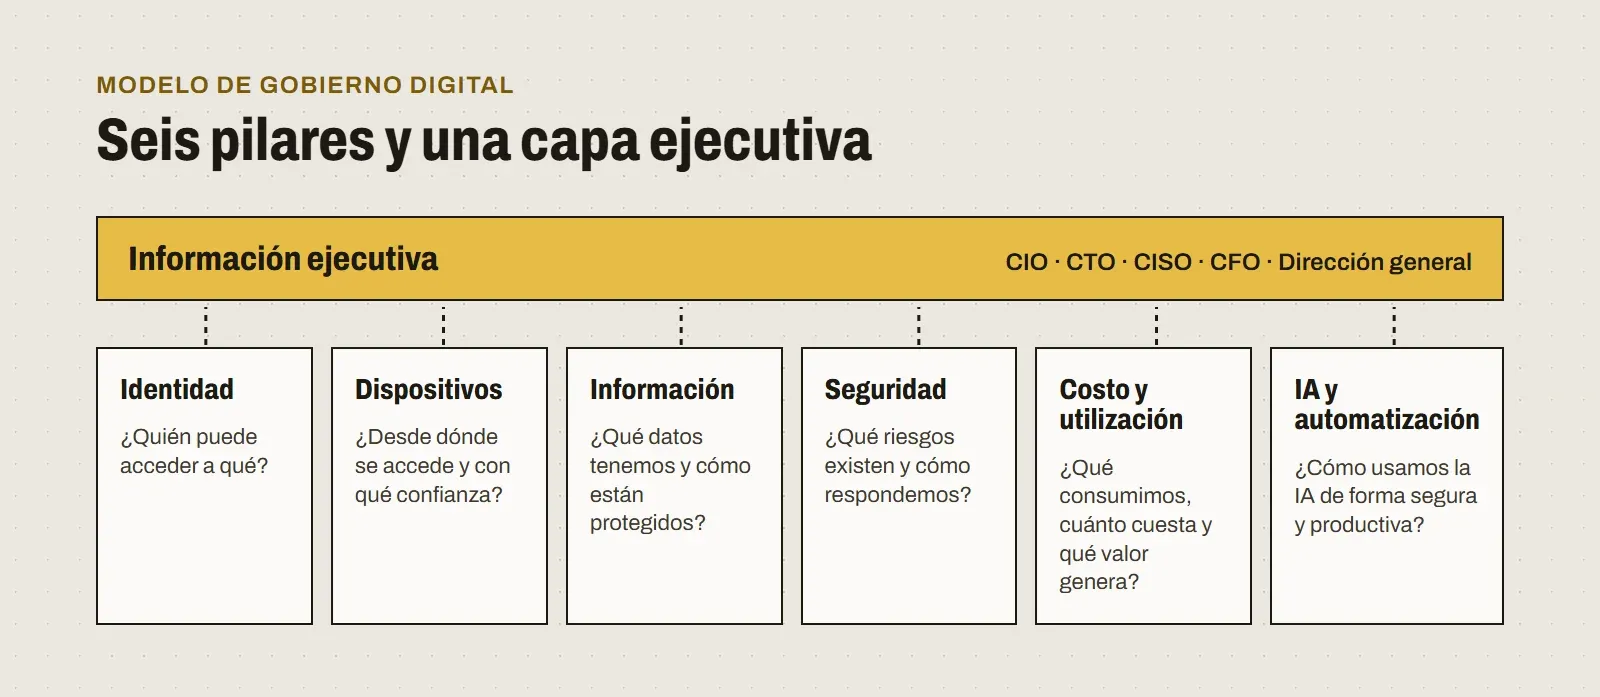
¿Cómo debería verse un modelo de gobierno digital?
Desde mi perspectiva, puede organizarse alrededor de seis pilares.
| Pilar | Pregunta principal |
|---|---|
| Identidad | ¿Quién puede acceder a qué? |
| Dispositivos | ¿Desde dónde se accede y bajo qué nivel de confianza? |
| Información | ¿Qué datos tenemos y cómo están protegidos? |
| Seguridad | ¿Qué riesgos existen y cómo respondemos? |
| Costo y utilización | ¿Qué consumimos, cuánto cuesta y qué valor genera? |
| IA y automatización | ¿Cómo utilizamos IA de forma segura y productiva? |
Por encima de esos seis pilares debe existir una séptima capa: la información ejecutiva.
Es decir, convertir datos técnicos en indicadores que puedan entender CIO, CTO, CISO, CFO y dirección general.
Un dashboard de gobierno digital podría cambiar la conversación
Imaginemos una reunión de dirección.
En lugar de mostrar únicamente número de tickets o disponibilidad de servicios, TI presenta:
- Identidad: cobertura MFA, administradores privilegiados, cuentas inactivas, invitados externos y accesos de alto riesgo.
- Dispositivos: porcentaje de cumplimiento, equipos sin cifrado, dispositivos vulnerables, endpoints sin protección y sistemas operativos fuera de soporte.
- Microsoft 365: licencias asignadas, utilización real, servicios infrautilizados, costo mensual y oportunidades de optimización.
- Seguridad: incidentes críticos, principales vectores de riesgo, exposición de identidades y evolución de vulnerabilidades.
- Datos: información confidencial detectada, exposición externa, sitios con permisos excesivos y cumplimiento de políticas.
- IA: usuarios habilitados, adopción de Copilot, agentes desplegados, utilización, riesgos detectados, casos de negocio y retorno estimado.
Entonces la conversación cambia.
Deja de ser: ¿Está funcionando Microsoft 365?
Y se convierte en: ¿Estamos gobernando correctamente nuestra inversión tecnológica y el riesgo digital de la organización?
Esa es una conversación completamente diferente.
La inteligencia artificial hará todavía más necesario este rol
Microsoft observa que la evolución hacia organizaciones en las que humanos y agentes colaboran será progresiva. Su investigación denomina a este modelo emergente Frontier Firm y prevé que las organizaciones avanzarán hacia él durante los próximos años.
Además, Microsoft reportó que el 53% de los líderes considera necesario incrementar la productividad, mientras que el 80% de la fuerza laboral global afirma no disponer del tiempo o energía necesarios para realizar su trabajo. Según sus señales de productividad, los trabajadores pueden ser interrumpidos por reuniones, correos o notificaciones aproximadamente cada dos minutos durante la jornada.
La respuesta de muchas organizaciones será automatizar.
Pero automatizar sin gobierno crea nuevos riesgos.
Cada agente introduce preguntas sobre: identidad + permisos + datos + seguridad + costo + supervisión.
Por eso considero que el gobierno digital será una de las disciplinas que más importancia ganará conforme avance la adopción de IA empresarial.
¿Quién debería ser responsable del gobierno digital?
No existe una única respuesta.
En organizaciones grandes, las responsabilidades estarán repartidas entre CIO, CTO, CISO, responsables de datos, compliance, FinOps, infraestructura y áreas de negocio.
En empresas medianas, probablemente varias de esas responsabilidades recaigan en el mismo equipo.
Lo importante no es necesariamente crear un título nuevo.
Lo importante es establecer responsabilidad, métricas y visibilidad.
Alguien debe poder responder: ¿Cuál es el estado real de nuestro ecosistema digital?
Y esa respuesta no debería requerir entrar manualmente a diez portales y reconstruir la situación cada vez que dirección hace una pregunta.
Un camino práctico hacia el gobierno digital
No creo que esta transformación tenga que realizarse mediante un proyecto gigantesco.
Puede comenzar de manera progresiva.
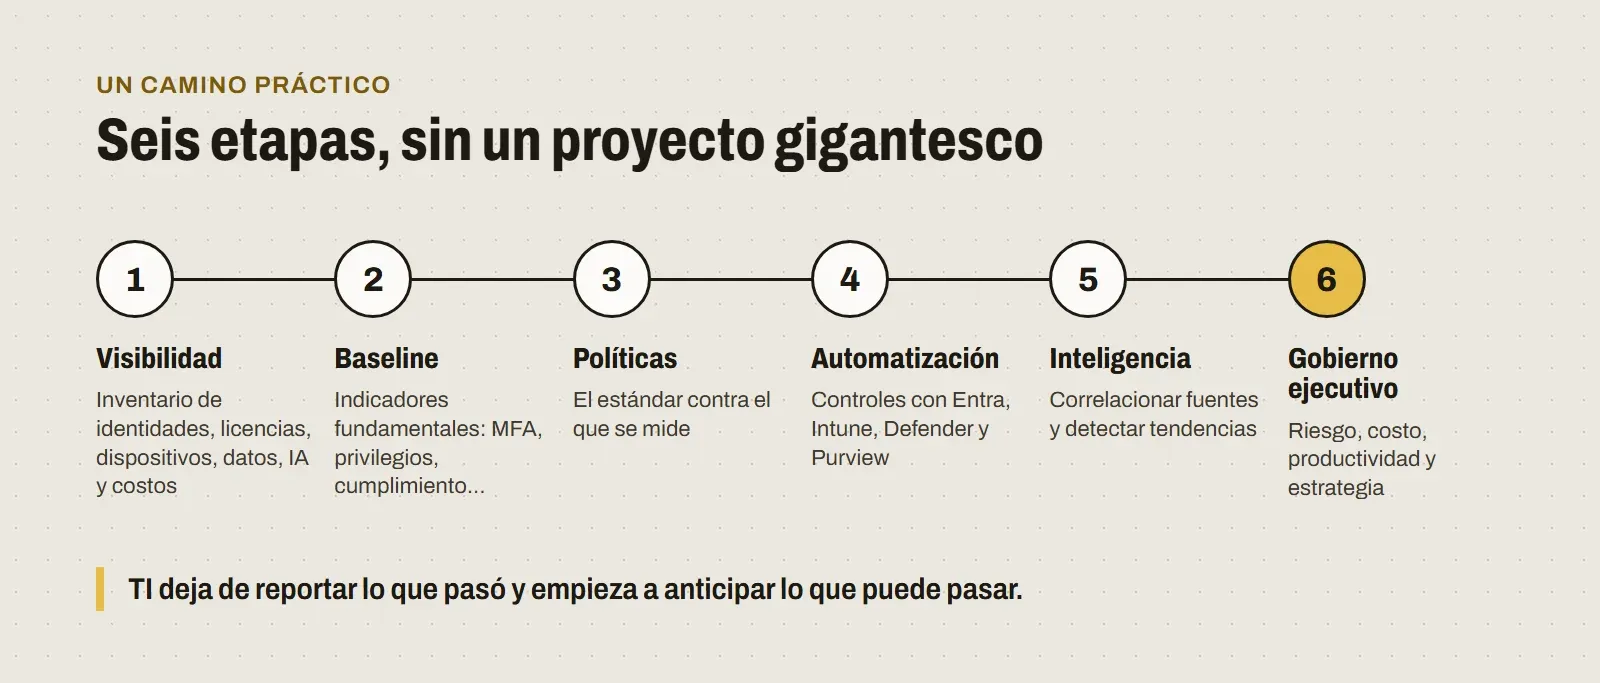
Etapa 1. Visibilidad
Construir un inventario de usuarios, identidades, licencias, dispositivos, aplicaciones, información crítica, servicios de IA y costos.
Etapa 2. Baseline
Definir indicadores fundamentales. Por ejemplo:
- cobertura MFA;
- número de administradores privilegiados;
- dispositivos compliant;
- identidades inactivas;
- invitados externos;
- utilización de licencias;
- accesos de riesgo;
- información expuesta;
- adopción de Copilot.
Etapa 3. Políticas
Determinar qué considera la organización un comportamiento aceptable.
No basta con conocer que existe un problema. Es necesario definir el estándar contra el que se va a medir.
Etapa 4. Automatización
Utilizar Microsoft Entra, Intune, Defender, Purview y otras capacidades para aplicar controles y reducir tareas manuales.
Etapa 5. Inteligencia
Correlacionar información procedente de distintas fuentes y construir dashboards que permitan identificar tendencias y anomalías.
Etapa 6. Gobierno ejecutivo
Convertir los indicadores técnicos en conversaciones sobre riesgo, costo, productividad y estrategia.
En ese punto, TI deja de reportar únicamente lo que pasó.
Empieza a anticipar lo que puede pasar y a recomendar qué debería hacer la organización.
De operador tecnológico a socio estratégico del negocio
Durante muchos años hemos hablado de conseguir que TI tenga un lugar en la mesa de dirección.
Quizá una de las maneras de conseguirlo sea precisamente cambiar la información que llevamos a esa mesa.
Un administrador puede decir:
Tenemos 3,000 licencias.
Un responsable de gobierno puede decir:
Tenemos 3,000 licencias, 340 muestran baja utilización, existen dos aplicaciones que duplican funcionalidad y tenemos una oportunidad potencial de optimización antes de la próxima renovación.
Un administrador puede decir:
Tenemos 2,500 dispositivos registrados.
Un responsable de gobierno puede decir:
El 94% cumple las políticas definidas; 150 dispositivos necesitan atención y 32 presentan un nivel de riesgo que requiere intervención prioritaria.
Un administrador puede decir:
Hemos habilitado Copilot.
Un responsable de gobierno puede decir:
Tenemos una adopción del 68%, estas son las áreas con mayor utilización, estos son los principales escenarios, estas son las barreras de adopción y estos son los riesgos de información que hemos identificado.
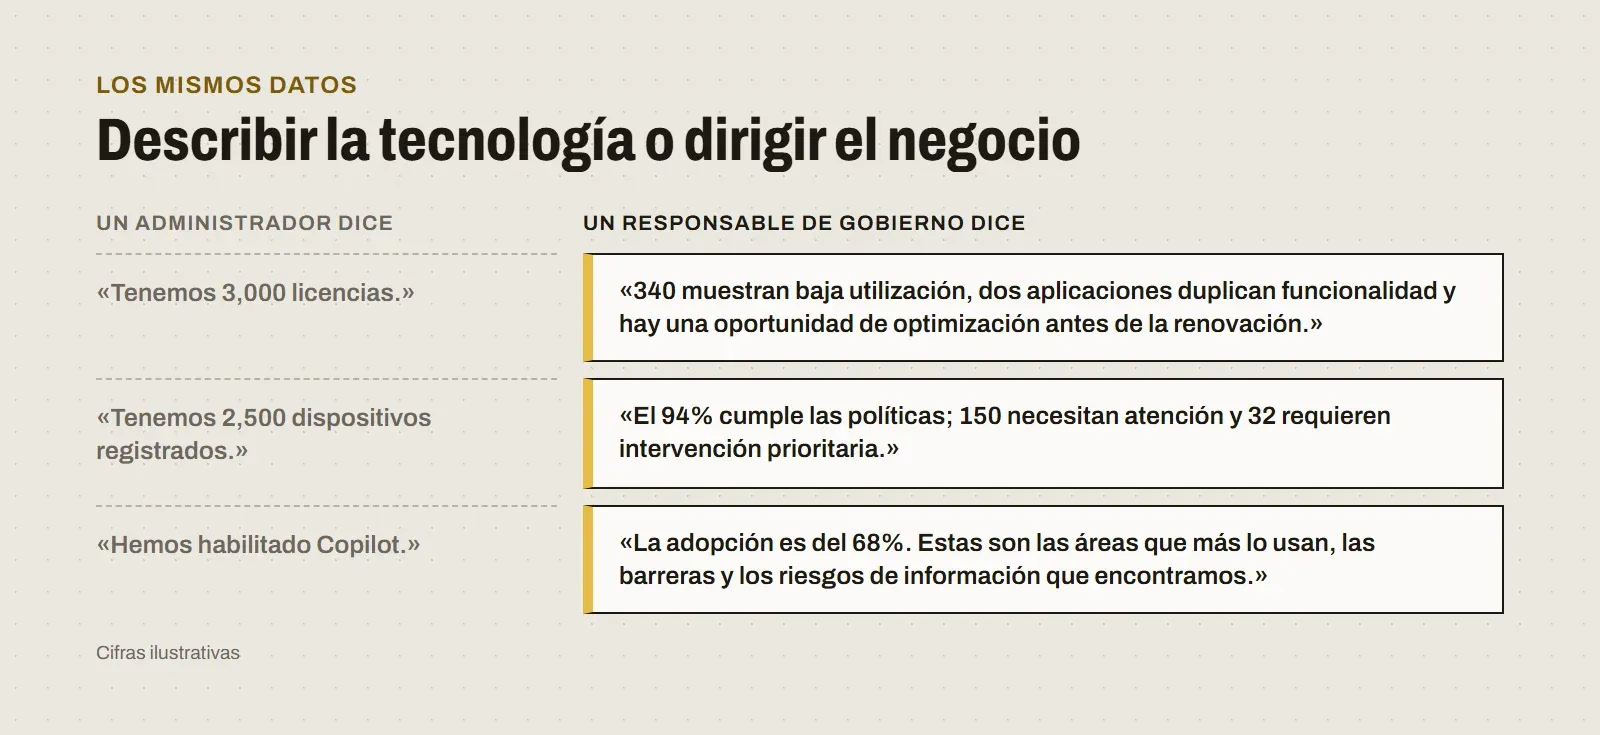
Ahí está la diferencia.
Los mismos datos pueden describir la tecnología o pueden ayudar a dirigir el negocio.
Conclusión: administrar Microsoft 365 ya no es suficiente
Desde mi experiencia trabajando con el ecosistema Microsoft, considero que estamos frente a una evolución importante en el papel de TI.
Microsoft 365 seguirá necesitando excelentes administradores.
Seguiremos necesitando especialistas de Exchange, Teams, SharePoint, Entra, Intune, Defender y Purview.
Pero por encima de la operación necesitamos construir otra capacidad: la capacidad de observar el ecosistema completo.
Identidades. Dispositivos. Información. Seguridad. Licencias. Aplicaciones. Costos. Inteligencia artificial. Riesgo.
Y convertir todo ello en decisiones.
Porque cuando la tecnología se convierte en un componente transversal del negocio, su gobierno también debe ser transversal.
El siguiente paso no consiste solamente en administrar mejor Microsoft 365.
Consiste en evolucionar hacia un modelo en el que TI pueda gobernar estratégicamente el ecosistema digital de toda la organización.
Y posiblemente esa sea una de las transformaciones más importantes que tendrán que realizar los equipos responsables de Microsoft 365 durante los próximos años.
La pregunta que dejaría abierta es:
¿Tu organización cuenta con alguien encargado de administrar Microsoft 365 o cuenta realmente con una visión para gobernar todo su ecosistema digital?
Fuentes y referencias
- Microsoft 2025 Work Trend Index: The Year the Frontier Firm Is Born. Investigación basada en 31,000 trabajadores de 31 países, datos de LinkedIn y señales agregadas de Microsoft 365.
- Microsoft Digital Defense Report 2025. Microsoft Threat Intelligence.
- Flexera 2025 State of the Cloud Report. Investigación global sobre adopción, costos y gestión de cloud.
- The SaaS Paradox: Growth, Waste and Risk, basado en Flexera 2025 State of ITAM Report.