Project Perception: el equipo de agentes de IA que Microsoft mete en el SOC de Defender
Aitor García · 8 min de lectura
También en inglés
Qué es Microsoft Project Perception, qué agentes trae, cómo funcionan playbooks, sesiones y approval gates, y qué permisos necesita. Preview limitada por invitación.
Resumen para direcciónSi solo vas a leer esto.
El riesgo. Agentes con identidad propia que triagean alertas, investigan incidentes y proponen acciones como aislar un equipo. Mal acotados o supervisados a la ligera, el error de un agente se convierte en una decisión del SOC.
El impacto. Perception cubre triage, investigación tier-2, inteligencia de amenazas, rutas de ataque, priorización de postura y reglas de detección desde el portal de Defender. Es una preview limitada por invitación y puede cambiar.
La decisión. Preparar ahora URBAC, roles y el modelo de identidades de agentes, y decidir qué acciones exigen siempre aprobación humana antes de dar autonomía a ningún agente.
Roles necesarios. Security Admin para configurar agentes; Security Reader para usarlos y ver sesiones
Para quien lo despliega ↓
En esta página
Llevamos un par de años usando la IA en el SOC como copiloto: te resume un incidente o te escribe una consulta KQL. El analista sigue llevando el volante y la IA contesta cuando se le habla.
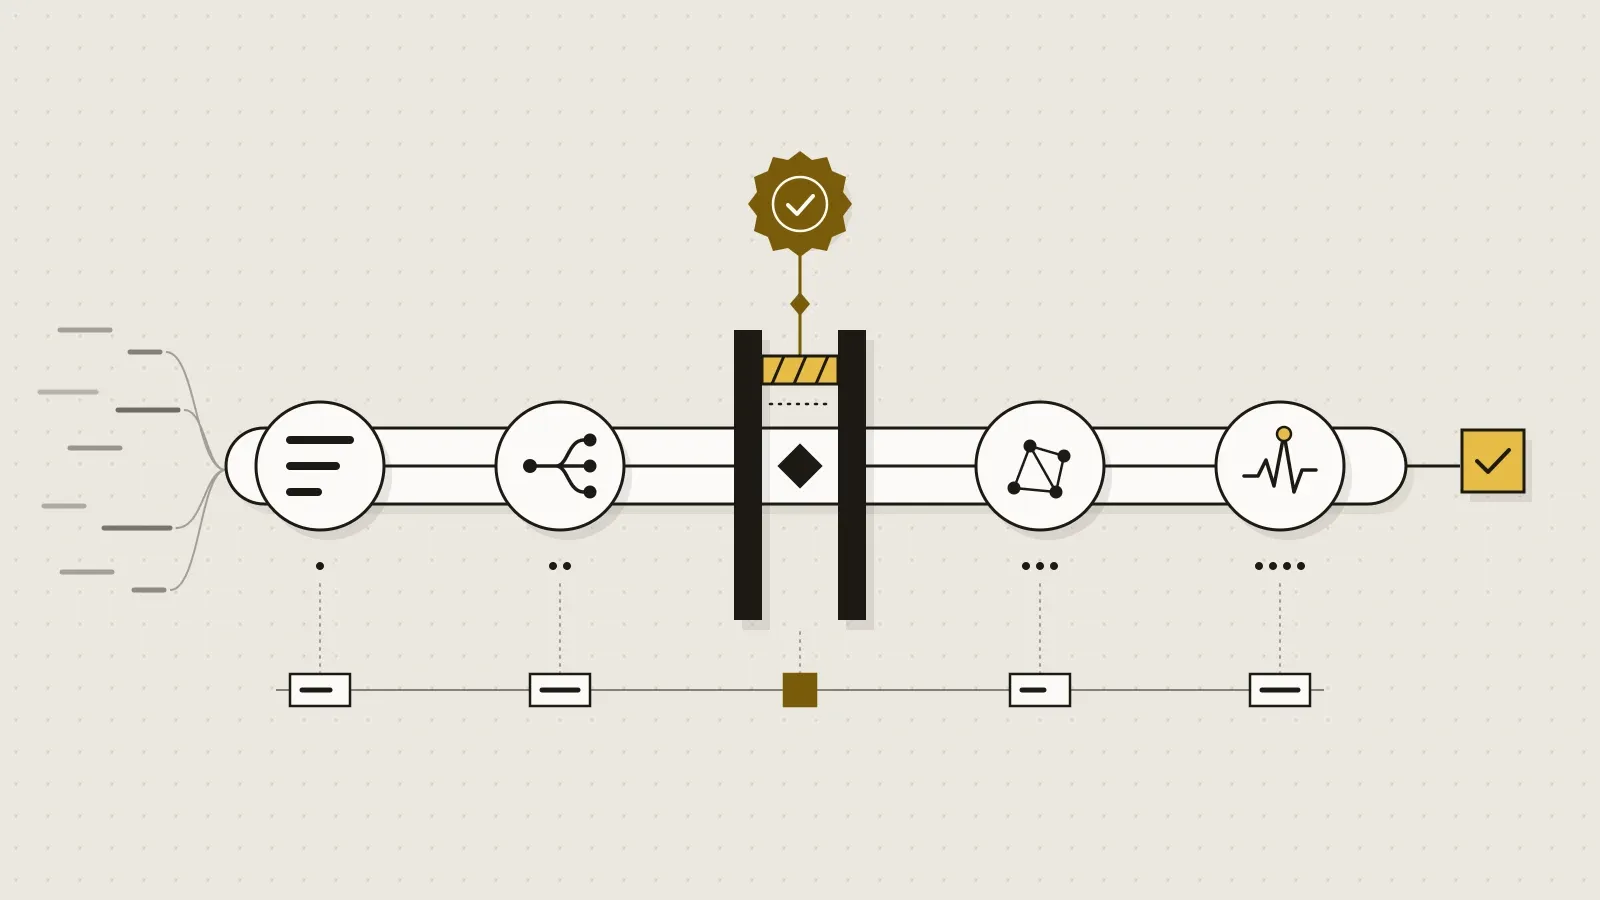
Project Perception cambia el reparto. Microsoft lo define como un sistema multiagente para el SOC dentro del portal de Microsoft Defender: varios agentes especializados, cada uno con su identidad y sus permisos, que se pasan el trabajo entre ellos, piden aprobación antes de las acciones de alto impacto y dejan un registro inmutable de todo lo que hacen.
Para un CISO, la pregunta deja de ser «¿qué me contesta la IA?» y pasa a ser «¿qué le dejo hacer, con qué identidad y quién lo aprueba?». Este artículo va de eso.
Del copiloto al equipo de agentes
Perception agrupa sus agentes en tres equipos:
- Rojo: simula al atacante para encontrar huecos antes que él.
- Azul: detecta, triagea e investiga.
- Verde: remedia y endurece la postura.
La idea es un circuito cerrado. El playbook Protect against a threat lo muestra bien: el agente de inteligencia de amenazas analiza un artículo sobre una campaña, el agente de reconocimiento mapea por dónde podría moverse ese atacante en tu Azure, el de postura prioriza qué arreglar y el de detección escribe las reglas que faltan. La salida de cada agente es la entrada del siguiente.
Los agentes y lo que hace cada uno
| Agente | Equipo | Qué hace según Learn |
|---|---|---|
| Triage Agent | Azul | Clasifica alertas compatibles como verdaderos o falsos positivos y explica por qué. Aprende del contexto y del feedback del analista. Se lanza solo al crearse una alerta compatible o a mano con el playbook Triage alert. |
| Attack Investigation Agent | Azul | Investigación tier-2 de incidentes de Defender: veredicto, línea temporal, grafo de ataque, entidades afectadas, IOC y acciones de remediación. |
| Threat Intelligence Agent | Azul | Extrae de un artículo de inteligencia perfiles de actor, técnicas MITRE ATT&CK, IOC, CVE y consultas KQL de hunting. |
| Detection Authoring Agent | Azul | Detecta huecos de cobertura y genera reglas de detección KQL ajustadas a las técnicas de un actor concreto. |
| Recon Agent | Rojo | Reconocimiento de solo lectura en Azure, con mentalidad de atacante: rutas de ataque, choke points, activos valiosos, errores de configuración y permisos excesivos. |
| Posture Prioritization Agent | Verde | Ordena los hallazgos de postura por riesgo real: explotabilidad, explotación activa, exposición a Internet, criticidad del activo y contexto de rutas de ataque. |
El Recon Agent merece una mención aparte. Exposure Management calcula rutas desde activos marcados como críticos, expuestos a Internet o identidades sensibles. El Recon Agent parte de cualquier activo o identidad de una suscripción y responde a una pregunta de assumed breach: si el atacante ya controla esto, ¿hasta dónde llega? Es justo el caso del usuario corriente al que le roban la sesión con un phishing. No modifica, explota ni toca ningún recurso.
Playbooks, sesiones y approval gates
Playbooks
Un playbook es una plantilla reutilizable que dice qué trabajo hacer, qué agentes lo hacen y qué entrada necesita. En esta release los publica Microsoft y son de solo lectura: no puedes crear, editar ni borrar playbooks propios. Los actuales son Triage alert, Protect against a threat, Investigate attack, Extract threat intelligence, Identify attack paths, Plan for posture remediation y Assess identity risks.
Dos reglas que conviene tener claras:
- Un playbook solo está activo si todos sus agentes están configurados y habilitados.
- Todos se pueden lanzar a mano. Algunos admiten una regla de automatización (por evento o, si no piden entrada, por calendario), y solo puede haber una regla activa por playbook. Crear o editar reglas exige Security Admin.
Se arrancan desde la página de Playbooks, desde un incidente o un artículo de inteligencia, o desde el Chat, que elige el playbook a partir de una petición en lenguaje natural.
Sesiones
La sesión registra todo lo que hacen los agentes: entradas, conversación, artefactos, aprobaciones e intervenciones humanas. Es inmutable, un rastro de auditoría que nadie puede retocar. Los estados son In progress, Waiting for input, Completed, Ended with Failures y Stopped. Una sesión detenida no se reanuda: hay que abrir otra.
Approval gates
Cuando un agente necesita permiso para una acción relevante (Learn pone como ejemplos deshabilitar una cuenta o aislar un dispositivo), la sesión pasa a Waiting for input. El analista ve qué quiere hacer, por qué, y tiene tres opciones:
- Approve: el agente ejecuta.
- Reject: el agente salta esa acción y sigue con lo demás. Se puede dar el motivo.
- Suggest an alternative: instrucciones concretas, como «aísla el dispositivo en vez de deshabilitar al usuario». El agente rehace el plan y vuelve a pedir aprobación, o explica por qué no puede.
Y siempre queda Stop, que termina todo el trabajo de la sesión sin vuelta atrás. Los agentes se quedan parados hasta que alguien responde. Si nadie mira la cola de sesiones en espera, el agente más rápido del mundo espera igual que un ticket olvidado.
Requisitos y permisos
Lo que pide Learn para empezar:
- Acceso al portal de Microsoft Defender.
- URBAC habilitado en todas las cargas de Defender.
- Que la identidad del agente tenga acceso a todos los ámbitos (scopes) que necesita si restringes con grupos de dispositivos de Defender for Endpoint o con scoping de URBAC.
Los permisos van por agente, no por playbook:
| Rol | Qué permite |
|---|---|
| Security Admin | Configurar agentes: identidades, permisos, edición y retirada. Al menos un usuario de la organización debe tenerlo. |
| Security Reader | Usar los agentes configurados: iniciar sesiones, interactuar con ellas y ver sus detalles. |
Al configurar un agente, el asistente crea una Microsoft Entra Agent ID para él. Learn insiste en un punto que va a provocar más de una incidencia: la identidad del agente no hereda el acceso a recursos con ámbito, y asignarle el rol no basta. Para los grupos de dispositivos de Defender for Endpoint hay que meter la Agent ID en un grupo de seguridad de Entra asignado a cada grupo de dispositivos, a mano. Si el agente ve menos ámbitos que los analistas que lo usan, las sesiones fallan o devuelven resultados incompletos.
El Recon Agent pide más:
- Microsoft Entra ID P2, Microsoft Defender XDR y una suscripción de Azure.
- Ocho permisos de aplicación de Microsoft Graph de lectura (como
User.Read.All,Policy.Read.AlloAuditLog.Read.All), que concede un Privileged Role Administrator. - Los roles Reader, Key Vault Reader, Log Analytics Reader y Security Reader a nivel de suscripción, que asigna un Role Based Access Control Administrator. Learn publica un script de PowerShell para hacerlo.
Estas páginas no detallan el licenciamiento ni el coste general de Perception. Insights incluye un panel Cost and Usage, pero Learn no explica qué mide ni cómo se factura.
Salvaguardas
La application card de Perception enumera las mitigaciones:
- Approval gates para las acciones de alto impacto.
- Identidad con mínimo privilegio: cada agente ve solo lo que le permite su Agent ID.
- Recon de solo lectura.
- Sesiones inmutables y razonamiento visible en un registro de proceso.
- Filtros de contenido de Azure OpenAI y comprobaciones de IA responsable en todas las salidas.
- Aislamiento por tenant: los prompts, el contenido de las sesiones y las salidas son Customer Data y no se usan para entrenar los modelos base.
- Ubicación del procesamiento: si tus datos están en la UE, los prompts se procesan en la UE. Si no, en EE. UU., Reino Unido, UE o Australia y Nueva Zelanda, según disponibilidad de GPU.
La card también es clara con los límites: los agentes pueden equivocarse u omitir información, y la calidad depende de los datos y permisos que tengan. Nombra el riesgo de la dependencia excesiva: en Perception puede traducirse en amenazas no detectadas, conclusiones erróneas sobre un incidente, reglas de detección inútiles o remediar el recurso equivocado.
Cómo prepararse aunque aún no tengas acceso
Esto ya es opinión de consultor. Casi todo lo que Perception exige se puede preparar hoy, y sirve aunque nunca lo actives.
- Activa URBAC en todas las cargas de Defender. Es requisito de entrada y muchas organizaciones siguen con los permisos de cada producto por separado. Migrar el modelo de roles obliga a revisar cada asignación, y es mejor hacerlo con calma que con prisa el día de la invitación.
- Ordena tus ámbitos. Haz inventario de los grupos de dispositivos de Defender for Endpoint y del scoping de URBAC.
- Define la gobernanza de Agent ID. Quién crea identidades de agentes, quién las revisa, qué permisos se les conceden y cómo se retiran. Una identidad de agente necesita el mismo ciclo de vida que una cuenta de servicio privilegiada, o uno más estricto.
- Escribe la política de aprobación antes que la de automatización. Decide qué acciones exigen siempre un humano (deshabilitar cuentas, aislar equipos críticos) y quién puede aprobarlas en cada turno. La documentación sugiere reducir approval gates a los agentes con buen historial; yo pondría por escrito qué historial y medido cómo.
- Introduce la autonomía de forma gradual. Lo recomienda Microsoft, que propone empezar por el Threat Intelligence Agent y el Triage Agent porque tienen permisos limitados. Yo haría lo mismo: primero sesiones manuales y revisión de cada resultado, después una regla de automatización acotada, y solo entonces ampliar.
- Mide contra tu propio criterio. La pestaña Performance de cada agente da tasa de éxito, aprobaciones concedidas e inicios automáticos. Contrástalo con lo que concluyen tus analistas. Si el SOC deja de revisar porque «el agente suele acertar», esa es la dependencia excesiva de la que habla la propia documentación.
- Asigna a alguien la cola de sesiones en espera. Un approval gate sin dueño convierte la supervisión humana en un cuello de botella, y la presión por desatascarlo acaba en aprobaciones automáticas de hecho.
Para un CISO, el cambio de fondo es de responsabilidad. Con un copiloto, el error de la IA lo filtraba el analista al leer la respuesta. Con agentes que actúan, el control está en el diseño: qué identidad tiene cada agente, qué puede tocar y quién firma cada acción. Eso se decide antes de activar nada.
Referencias
- What is Perception?
- Key concepts in Perception
- Get started with Project Perception
- Application card for Project Perception
- Perception Navigation
- Agent categories in Project Perception
- Work with agents in Project Perception
- Work with playbooks in Perception
- View and manage sessions
- Approve, reject, or stop agentic work
- Use the Recon Agent in Project Perception
- Microsoft Defender unified role-based access control (URBAC)
- What are agent identities? (Microsoft Entra Agent ID)